Pro · Login-Sicherheit
WP Security Ninja
Schützen Sie Ihren WordPress-Login vor Brute-Force-Angriffen
Begrenzen Sie fehlgeschlagene Anmeldeversuche, verbergen Sie die Standard-URL wp-login.php und sichern Sie Administratoren mit Zwei-Faktor-Authentifizierung (2FA) ab.
- ✓ Brute-Force-Sperre
- ✓ Login-URL ändern
- ✓ 2FA per App & E-Mail
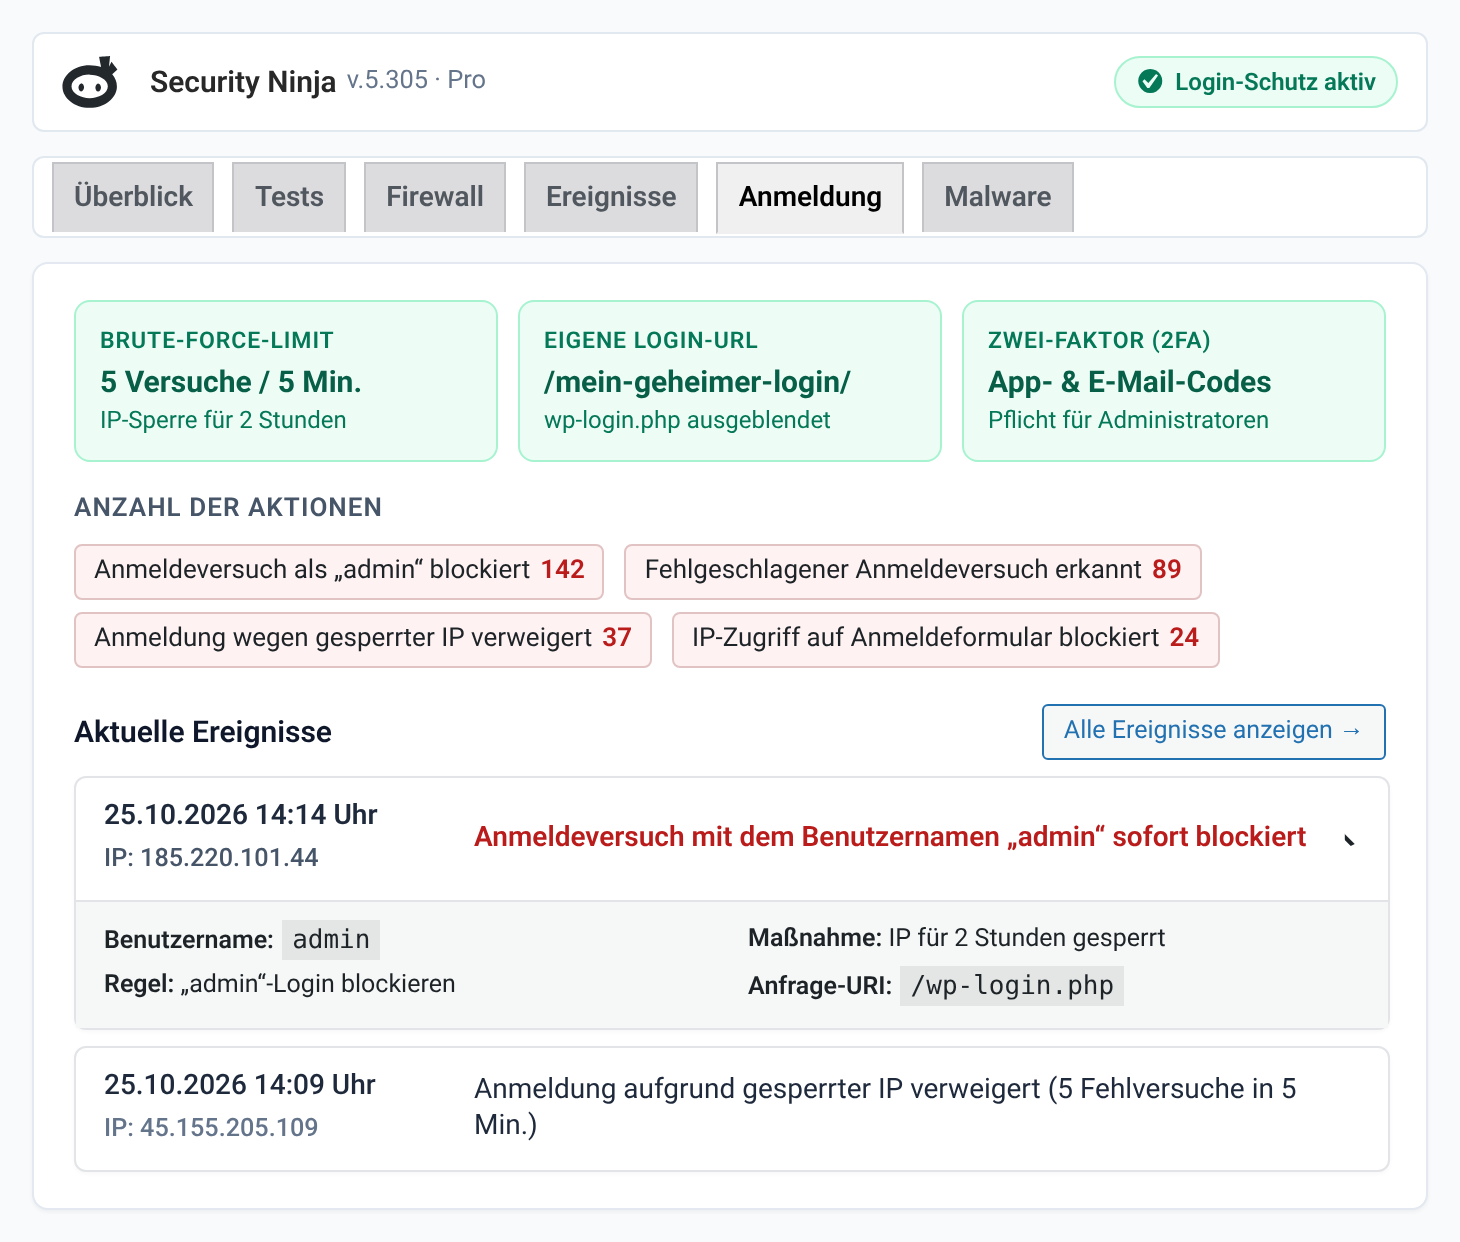
Fehlgeschlagene Anmeldeversuche automatisch begrenzen
Automatisierte Bots probieren im Sekundentakt tausende Passwörter und geleakte Zugangsdaten aus. Security Ninja Pro sperrt angreifende IP-Adressen nach wenigen Fehlversuchen automatisch.
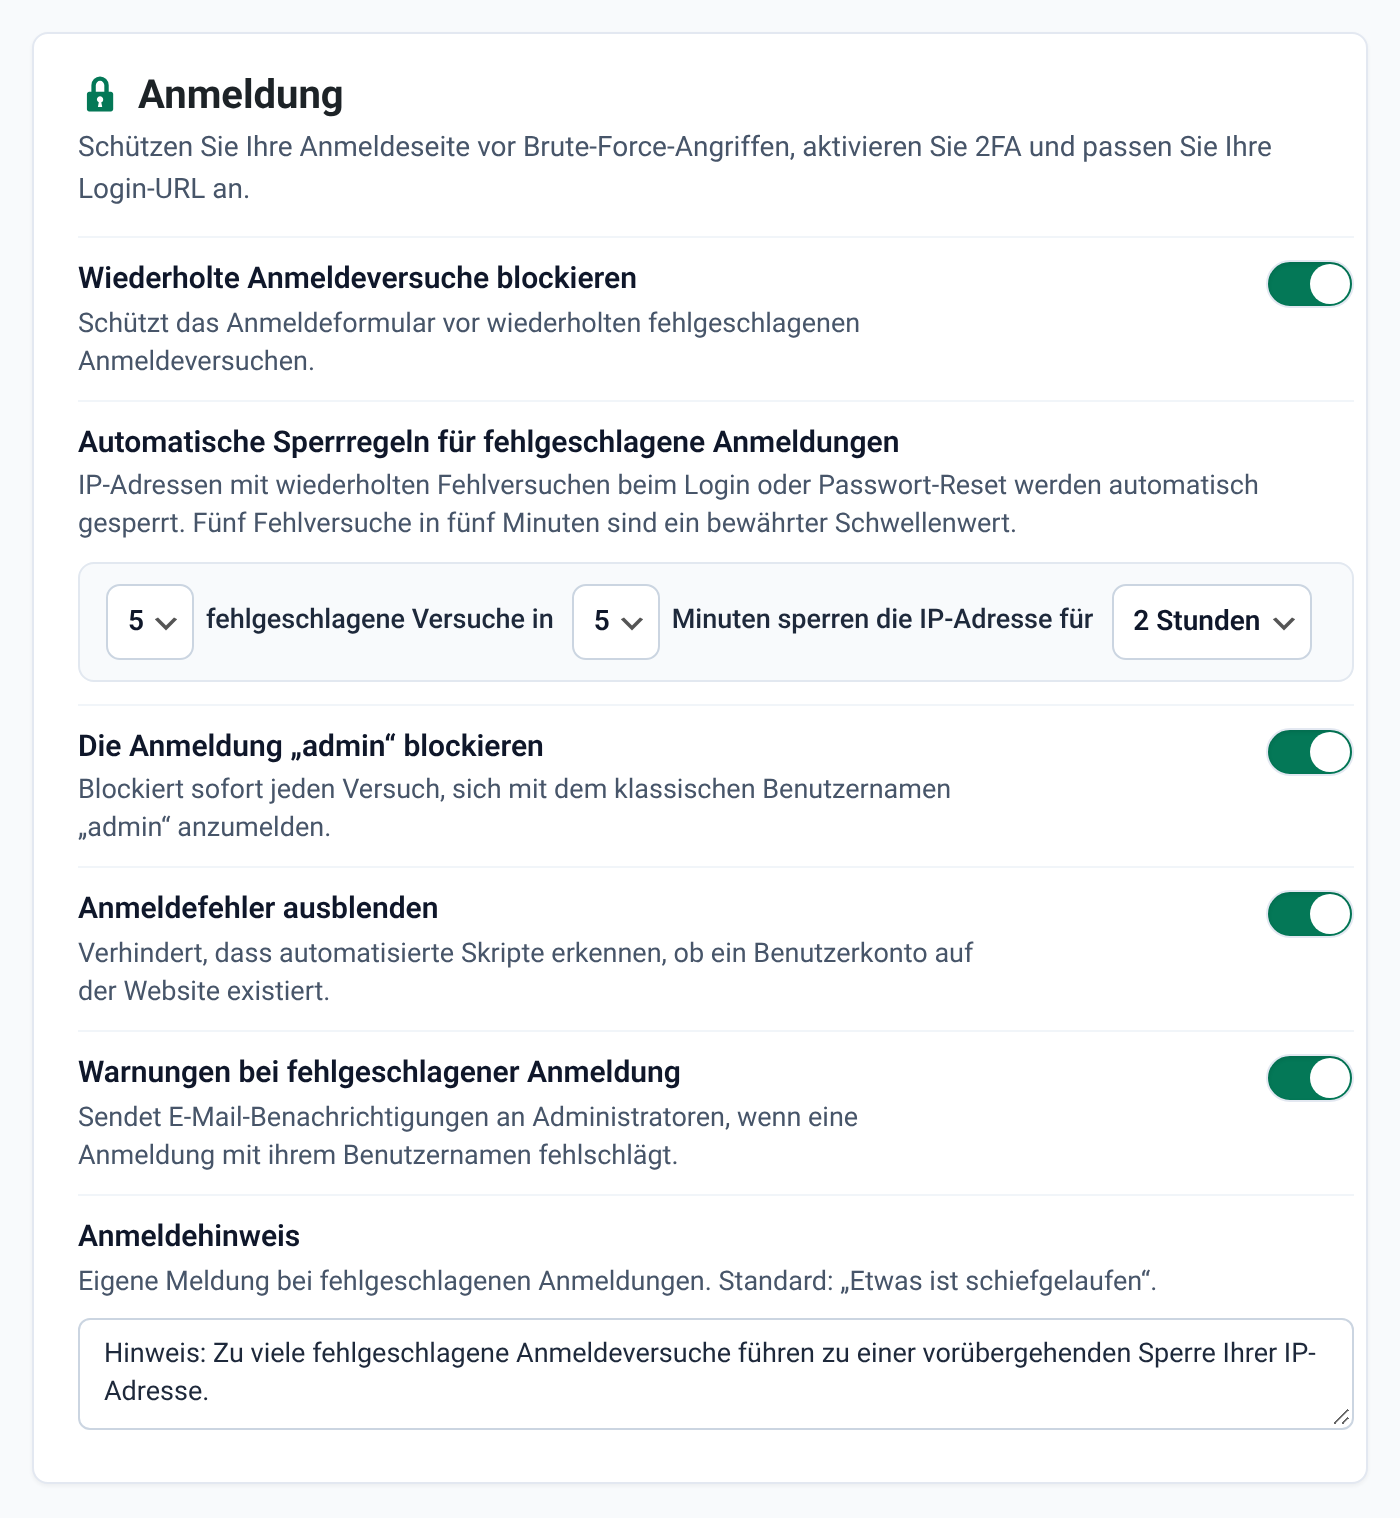
- ✓ Automatische IP-Sperre nach z. B. 5 Fehlversuchen in 5 Minuten (auch beim Passwort-Reset)
- ✓ Sofortige Sperre bei Anmeldeversuchen mit dem klassischen Benutzernamen „admin“
- ✓ Anmeldefehler ausblenden, damit Angreifer nicht prüfen können, welche Benutzerkonten existieren
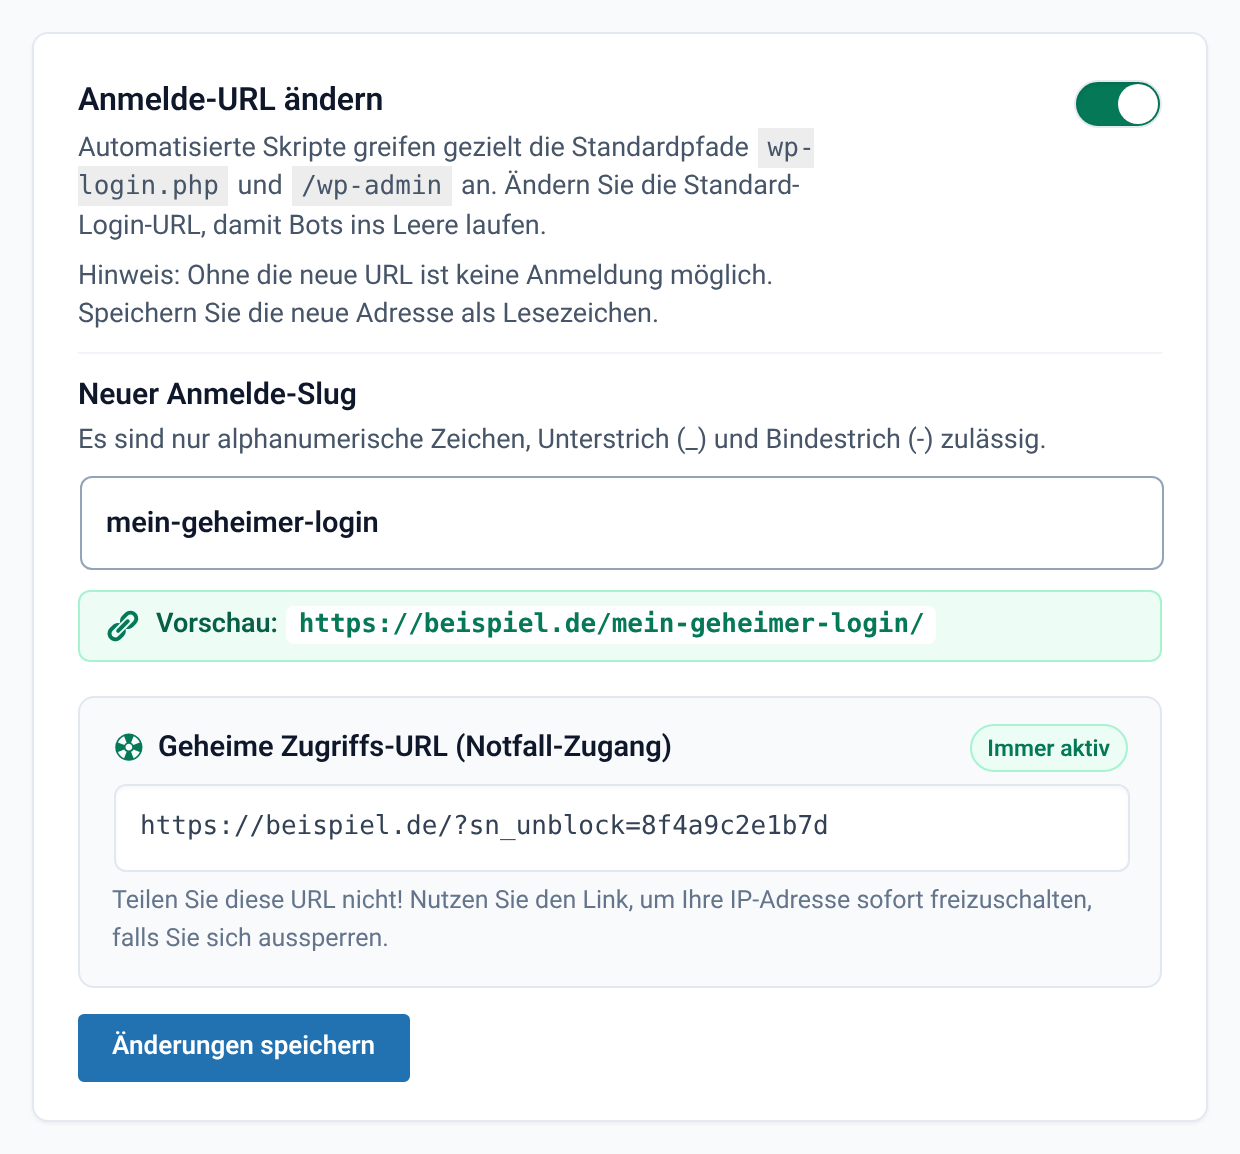
Standard-Pfad wp-login.php umbenennen
Jedes Botnetz kennt /wp-login.php und /wp-admin. Mit einem eigenen Anmelde-Slug laufen automatisierte Standard-Scans ins Leere, während Ihr Team sich wie gewohnt anmeldet.
- ✓ Standard-Login-Pfad ohne Eingriff in Server-Konfigurationsdateien verbergen
- ✓ Direkte Vorschau der neuen Anmelde-URL im Dashboard
- ✓ Geheime Zugriffs-URL als Notfall-Link, falls Sie sich einmal selbst aussperren
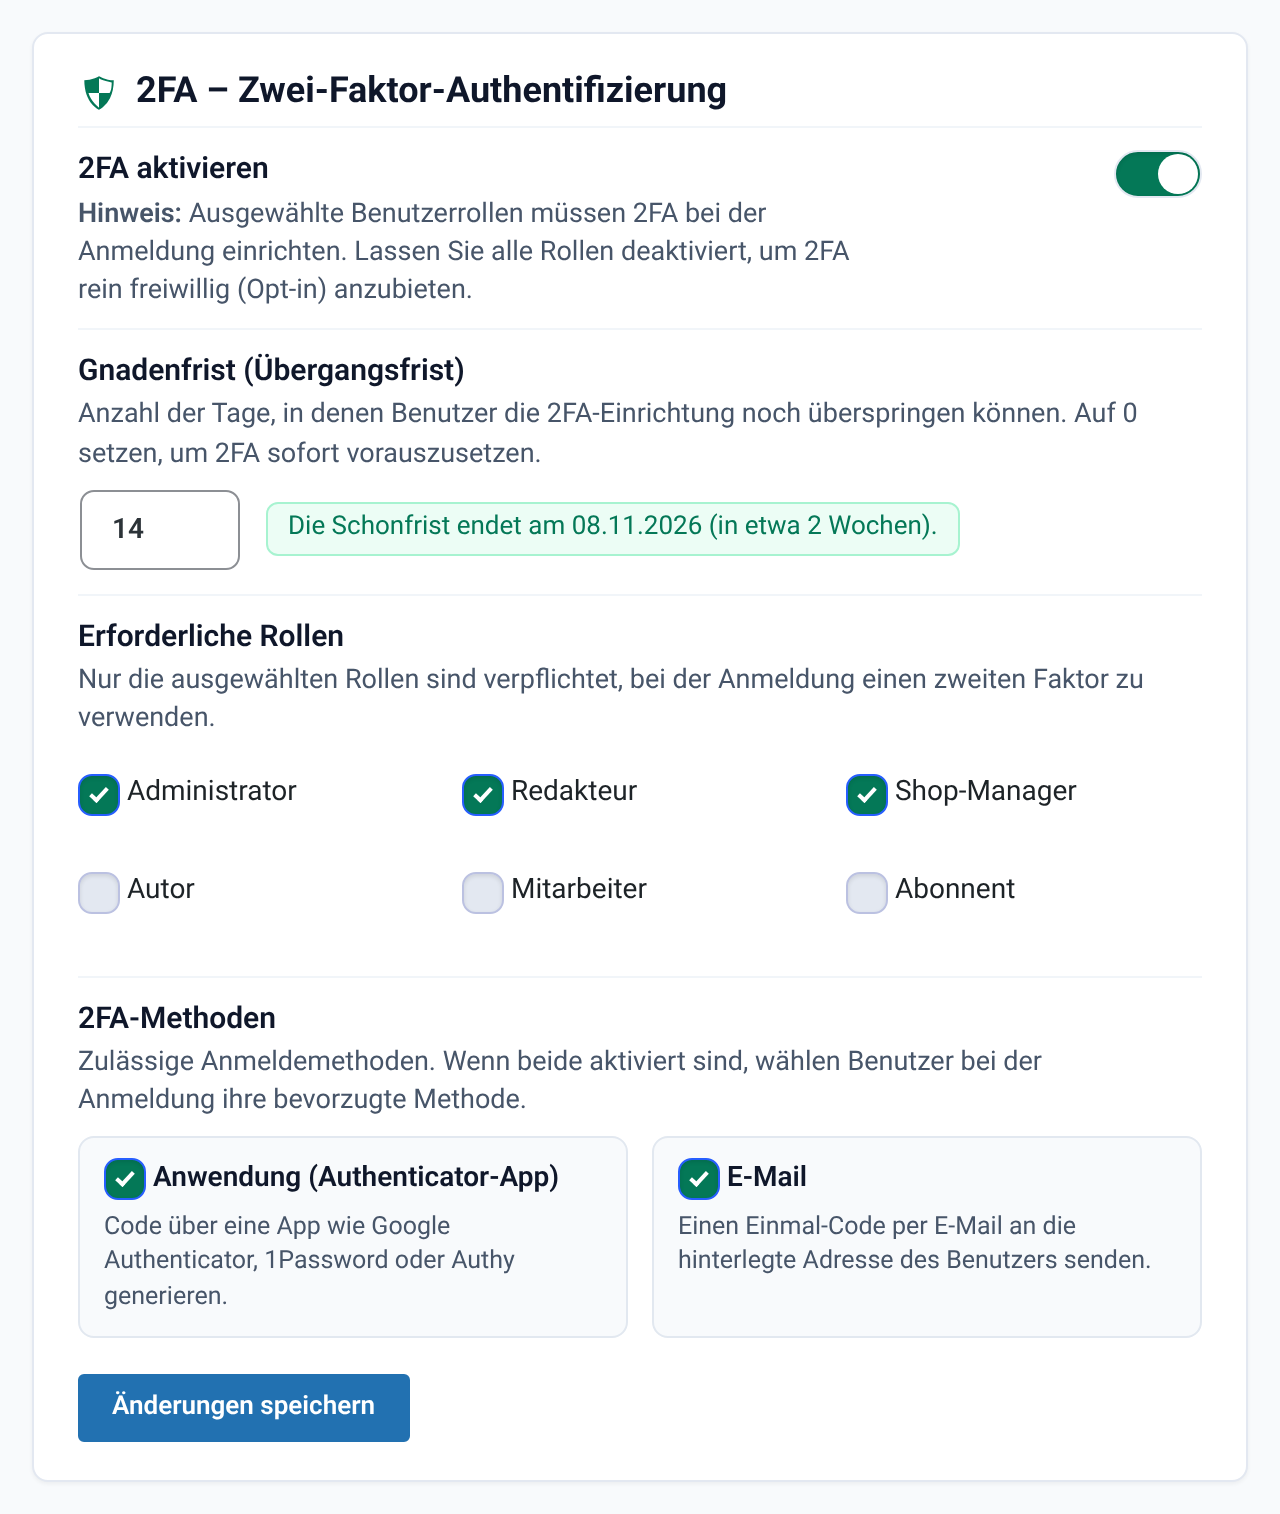
Zwei-Faktor-Authentifizierung (2FA) nach Rollen steuern
Selbst ein starkes Passwort kann durch Phishing oder Datenlecks in falsche Hände geraten. Fordern Sie für wichtige Benutzerrollen einen zweiten Faktor per Authenticator-App oder E-Mail-Code an.
- ✓ 2FA gezielt für Administratoren, Redakteure oder Shop-Manager voraussetzen (oder freiwillig per Opt-in)
- ✓ Unterstützt Authenticator-Apps (Google Authenticator, 1Password, Authy) sowie Einmal-Codes per E-Mail
- ✓ Einstellbare Übergangsfrist (z. B. 14 Tage), damit Ihr Team 2FA ohne Zeitdruck einrichten kann
Kundenbewertungen
4.9 / 5 aus 263 Bewertungen
Fast security audit with one-click fixes, but use judgment
“I installed WP Security Ninja on my own WordPress website, ran a scan, and fixed several real issues in under an hour.”
Great offering
“My Wordpress site had recently been compromised even when I had a scanning plugin that was supposed to detect malware.”
“Security Ninja has improved massively over the last year. The plugin keeps getting better and more powerful, and it has become an important part of how I manage WordPress security…”
One of my best purchases
“So I end up purchasing quite a few accounts here. Most are just sitting on the shelf, hoping that someday they will mature enough to be worth it.”
Häufige Fragen
Ist der Login-Schutz in der kostenlosen Version enthalten? +
Die automatische Sperre bei Fehlversuchen, das Umbenennen der Login-URL und die Zwei-Faktor-Authentifizierung (2FA) sind Funktionen von Security Ninja Pro. Die kostenlose Version protokolliert erfolgreiche und fehlgeschlagene Anmeldungen im Ereignisprotokoll und prüft Ihre Website mit über 50 Sicherheitstests.
Funktioniert meine Website nach dem Ändern der Login-URL weiterhin normal? +
Ja. Das Umbenennen ändert lediglich die Adresse, unter der Sie und Ihr Team sich im Backend anmelden. Nutzen Sie die Vorschau im Plugin, speichern Sie die neue URL als Lesezeichen und bewahren Sie Ihre geheime Zugriffs-URL sicher auf.
Was passiert, wenn ich mich selbst aussperre? +
Über Ihre persönliche geheime Zugriffs-URL können Sie Ihre eigene IP-Adresse jederzeit sofort auf die Whitelist setzen und wieder auf das WordPress-Backend zugreifen, ohne das Plugin per FTP deaktivieren zu müssen.
Müssen alle Benutzer auf meiner Website 2FA nutzen? +
Nein. Sie legen genau fest, für welche WordPress-Rollen (z. B. nur Administratoren und Shop-Manager) 2FA verpflichtend ist. Für alle anderen Rollen bleibt die Einrichtung optional. Über die Übergangsfrist geben Sie Ihrem Team zudem genügend Zeit für die Ersteinrichtung.
Sichern Sie Ihren WordPress-Login mit Pro ab
Kombinieren Sie Brute-Force-Schutz, eigene Login-URL und 2FA mit der Cloud Firewall und dem Malware-Scanner.
Pro testen