s2Member 260927 und älter hat einen kritischen Fehler für Remote-Code-Ausführung. Auf 261001 aktualisieren.

Details

Free · WordPress 6.9+

WP Security Ninja

Lassen Sie Ihre KI-Werkzeuge lesen, was Security Ninja schon gefunden hat

Schalten Sie Verbundene KI-Werkzeuge unter Overview ein, und ein MCP-Client kann fragen, welche Tests fehlgeschlagen sind, welche Sicherheitslücken offen sind und welche Core-Dateien nicht stimmen. Aus, bis Sie speichern. Nur Lesen.

  • ✓ Aus, bis Sie es einschalten
  • ✓ Nur Lesen
  • ✓ Kein API-Schlüssel in Security Ninja
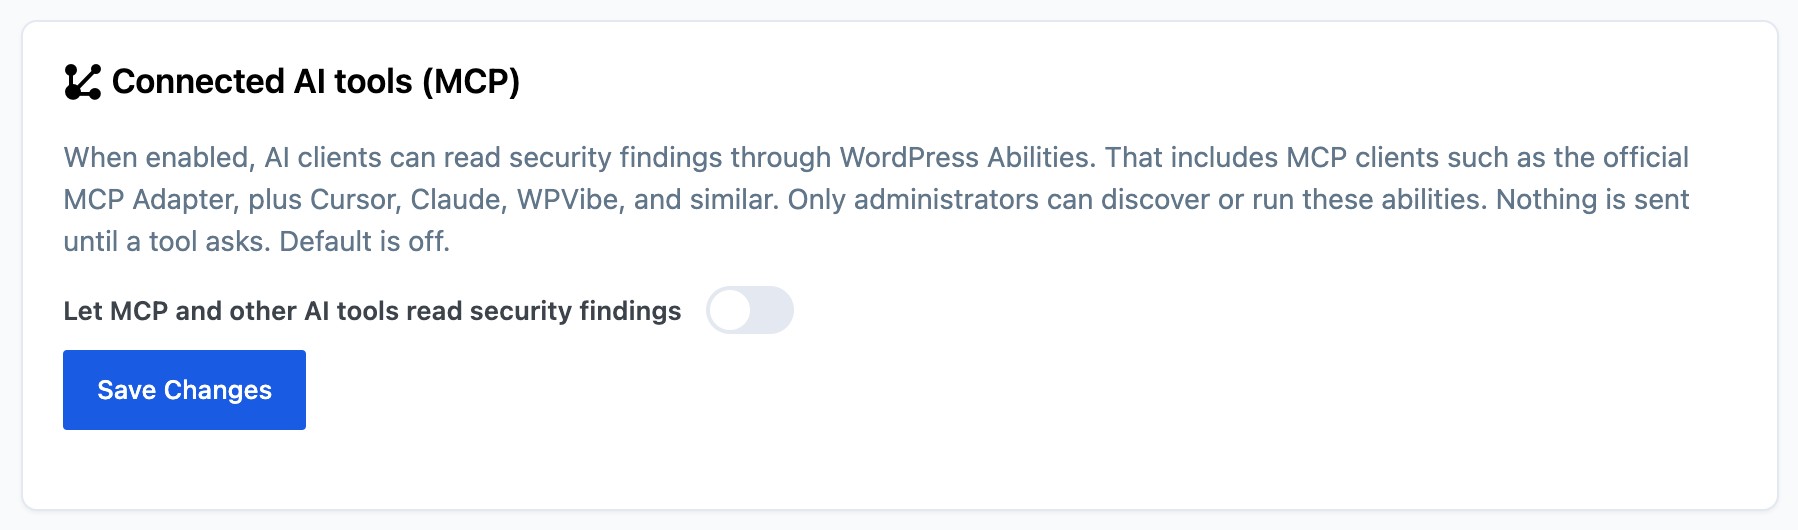
Overview-Karte für Verbundene KI-Werkzeuge (MCP), Schalter standardmäßig aus, mit Änderungen speichern

So funktioniert es

Ihre Scans bleiben in WordPress. Ihr KI-Werkzeug fragt.

Security Ninja registriert schreibgeschützte WordPress Abilities, damit ein MCP-Client sie finden kann. Es verlässt die Website nichts, bis ein angemeldeter Administrator über ein verbundenes Werkzeug fragt.

  1. Führen Sie Ihre üblichen Scans aus

    Sicherheitstests, Vulnerability Scanner und Core Scanner speichern Ergebnisse schon im Dashboard. Verbundene KI-Werkzeuge liest nur, was bereits da ist.

  2. Schalten Sie den Schalter unter Overview ein

    Öffnen Sie Security Ninja → Overview, aktivieren Sie Verbundene KI-Werkzeuge (MCP) und klicken Sie auf Speichern. Standard ist aus.

  3. Fragen Sie aus dem KI-Werkzeug, das Sie schon nutzen

    Verbinden Sie dieses Werkzeug mit der Website über den offiziellen MCP Adapter oder über einen Client, der schon mit WordPress spricht, etwa WPVibe, Cursor oder Claude. Sie installieren keinen Security-Ninja-Connector und fügen keinen API-Schlüssel im Plugin ein.

Antworten stammen aus echten Security-Ninja-Daten

  • Sicherheitstests
  • Sicherheitslücken
  • Core Scanner
  • Pro: Malware und Angriffe

MCP im Produkt, keine Extra-Schicht

Die Abilities liegen in Security Ninja. Ihre KI-App braucht trotzdem einen Weg zur Website. Sie installieren kein zweites Plugin nur, um Security Ninja in MCP zu übersetzen.

  • ✓ In Free und Pro enthalten
  • ✓ Nur Administratoren
  • ✓ Bis zu 50 Einträge pro Antwort
Einrichtungsdetails (EN)
Karte Verbundene KI-Werkzeuge (MCP) auf dem Overview-Tab von Security Ninja

Was Free beantworten kann

Mit eingeschaltetem Schalter kann ein verbundenes Werkzeug fehlgeschlagene und warnende Sicherheitstests lesen, offene Plugin-, Theme- und WordPress-Sicherheitslücken sowie Core-Dateien, die geändert, fehlend oder unbekannt sind. Jede Antwort nutzt den letzten gespeicherten Scan und listet bis zu 50 Einträge.

  • ✓ Fehlgeschlagene und warnende Tests mit kurzer Erklärung
  • ✓ Offene Sicherheitslücken aus dem Vulnerability Scanner
  • ✓ Geänderte, fehlende und unbekannte Core-Dateien
Dokumentation lesen (EN)

Was Pro ergänzt

Pro teilt außerdem Malware-Funde (Dateipfad und kurze Bezeichnung), welche Schutzfunktionen aktiv sind, sowie Firewall-Sperren und blockierte Anmeldungen für die letzten 24 Stunden, 7 Tage und 30 Tage.

  • ✓ Malware-Funde aus dem Malware-Scanner
  • ✓ Firewall, Ländersperre, 404 Guard, Login-Schutz, 2FA, geplante Scans
  • ✓ Angriffszähler für 24 Stunden, 7 Tage und 30 Tage
Free und Pro vergleichen

Was ein Aufruf nie tut

Eine Frage startet keinen Scan, ändert keine Einstellung, sperrt keine IP und löscht keine Datei. Wenn Sie diesen Scan noch nicht ausgeführt haben, gibt es nichts Neues zu lesen.

  • ✓ Immer nur Lesen
  • ✓ Nur Administratoren mit manage_options können Abilities finden oder ausführen
  • ✓ Security Ninja schickt Funde nicht von allein an einen externen KI-Dienst
So funktioniert die Freigabe (EN)

Free und Pro

Der Schalter ist kostenlos. Pro teilt mehr derselben Scan-Daten.

Verbundene KI-Werkzeuge ist im kostenlosen Plugin unter WordPress 6.9 oder neuer enthalten. Wechseln Sie zu Pro, wenn Sie Malware, Schutzstatus und Angriffszähler in den Antworten wollen.

Für immer kostenlos

Free

Optioneller MCP-Zugriff auf Tests, Sicherheitslücken und Core-Funde aus dem letzten gespeicherten Scan.

  • Schalter unter Overview
  • Fehlgeschlagene und warnende Tests
  • Offene Sicherheitslücken und Core-Funde
  • Standardmäßig aus, nur Lesen
Kostenlos herunterladen

Mehr Kontext

Pro

Alles aus Free, plus Malware-Funde, Schutzstatus und Angriffszähler, mit den Werkzeugen, die Bedrohungen blockieren und bereinigen.

  • Alles aus Free
  • Malware, Schutzstatus und Angriffszähler
  • Cloud Firewall, Malware-Scanner und Bereinigung
  • Login-Schutz, 2FA und Webhooks
Pro-Preise ansehen

Kundenbewertungen

4.9 / 5 aus 263 Bewertungen

Bewertung schreiben (EN)

So Glad to Find This

“WP Security Ninja Review I've been using WP Security Ninja for several weeks now, and I must say, it has exceeded all my expectations.”

revtrevrevtrev

Works well as a base security plugin

“WP Security Ninja stands out with a balanced and clear mix of features. It works well as an all-in-one solution but remains simple enough to combine with tools like Patchstack with…”

bubdevbubdev

Amazingly user-friendly security plugin

“Thank you, Security Ninja! Your plugin is easy to use, provides clear reports of activity, and includes built-in tools that make security a lightweight task.”

joshuarbealjoshuarbeal

“I love the WP Security Ninja product. As a startup agency, it has made my entry into the market and my ability to stand out in my offerings much easier. Keep up the good work.”

Shawn McGinnisShawn McGinnis

Alle 263 Bewertungen

Häufige Fragen

Sind Verbundene KI-Werkzeuge kostenlos? +

Ja. Der Schalter steckt im kostenlosen Plugin unter WordPress 6.9 oder neuer. Pro teilt zusätzliche Funde, wenn derselbe Schalter an ist.

Brauche ich WordPress 6.9? +

Ja. Die Funktion nutzt WordPress Abilities und braucht WordPress 6.9 oder neuer. Auf älteren WordPress-Versionen funktioniert der Rest von Security Ninja weiter.

Ist Security Ninja ein MCP-Server? +

Nein. Security Ninja registriert schreibgeschützte Abilities. Ein MCP-Client wie der offizielle MCP Adapter oder ein Werkzeug, das schon mit WordPress spricht, findet und ruft sie auf.

Füge ich einen API-Schlüssel in Security Ninja ein? +

Nein. Es gibt keinen Security-Ninja-Connector und kein API-Schlüsselfeld für diese Funktion. Sie verbinden das KI-Werkzeug, das Sie schon nutzen, mit der Website.

Startet eine Frage einen neuen Scan? +

Nein. Antworten stammen aus den letzten gespeicherten Ergebnissen. Wenn dieser Scan noch nicht gelaufen ist, kommt die Antwort leer zurück.

Was ändert Pro? +

In Pro kann derselbe Schalter auch Malware-Funde, den Schutzstatus sowie Firewall-Sperren und blockierte Anmeldungen für 24 Stunden, 7 Tage und 30 Tage zurückgeben.

Ab welcher Plugin-Version? +

Verbundene KI-Werkzeuge kommt mit Security Ninja 5.311. Ältere Websites bleiben unverändert, bis Sie aktualisieren.

Schalten Sie den Schalter ein, wenn Sie so weit sind

Starten Sie kostenlos mit Verbundenen KI-Werkzeugen unter WordPress 6.9 oder neuer, oder wechseln Sie zu Pro für Cloud Firewall, Malware-Bereinigung, 2FA und Webhooks.

Kostenlos testen

Larger screenshot

Enlarged image