Un plugin de firewall para WordPress es un filtro del HTTP que apunta a tu sitio. Para las peores peticiones y las fuentes malas conocidas antes de que se conviertan en un problema de WordPress. Elige uno que encaje con cómo alojas el sitio y con cuánto ruido de falsos positivos puedes aguantar.
Nosotros hacemos Security Ninja. Cloud Firewall es el firewall Pro de ese stack. Si la búsqueda te trajo por “ninja firewall”, puede que también estés pensando en otro producto que se llama NinjaFirewall. No son el mismo. El cruce de nombres está aclarado en Security Ninja vs NinjaFirewall (en inglés).
Qué hace un plugin de firewall para WordPress
La mayoría de firewalls, de plugin o en la nube, intentan:
- Bloquear IP maliciosas conocidas y botnets
- Filtrar peticiones con forma de exploit (sondeos al estilo SQLi o XSS, user agents malos, query strings raras)
- Frenar o cortar el abuso de fuerza bruta en el acceso
- Restringir países o rangos de IP, si lo configuras
- Registrar lo bloqueado para que puedas afinar falsos positivos
Lo que no hace solo:
- Parchearte los plugins vulnerables
- Sustituir las copias de seguridad
- Garantizar cero malware si alguien ya tiene acceso de administrador
- Sustituir los controles de pago o PCI de una tienda
El stack que sirve es firewall, más actualizaciones, más accesos fuertes, más escaneo.
WAF y firewall de red no son el mismo trabajo
Un firewall de red se ocupa sobre todo de puertos, IP y protocolos. Sirve para dejar cerrados los puertos que no quieres. No entiende formularios de acceso de WordPress, endpoints de plugins ni query strings con forma de SQL.
El firewall de un Windows de escritorio (Defender, TinyWall y similares) protege programas en tu PC. No se sienta delante de wp-login.php en un servidor remoto. Si un enlace viejo te trajo desde un roundup de firewalls de portátil, esta página es el trabajo de WordPress.
Un firewall de aplicaciones web (WAF) está más cerca del HTTP. Mira URLs, cabeceras, cookies y cuerpos de petición en busca de patrones de ataques web conocidos, y a menudo de fuentes malas conocidas. Por eso quien tiene WordPress habla de WAF y de plugins de firewall, no solo de un filtro de puertos.
A menudo quieres las dos capas: el borde del hosting o de la CDN para el volumen y las redes malas conocidas, y un firewall que entienda WordPress para el abuso del acceso y los sondeos con forma de WordPress. Ninguno sustituye parchear.
DDoS y fuerza bruta
- La fuerza bruta y el relleno de credenciales contra
wp-login.php son trabajo del firewall y de la protección de acceso: límites, bloqueos temporales, URL de acceso opcional y 2FA.
- Un DDoS volumétrico grande suele ser problema del hosting o de la CDN. Un plugin de WordPress no absorbe gigabits de tráfico basura por sí solo.
- Las inundaciones en la capa de aplicación (peticiones PHP caras, martilleo del checkout) quedan en medio: ayudan el WAF de borde, las reglas del plugin y los límites propios de la tienda.
Si tu hosting ya tiene un WAF de borde fuerte, mantén igualmente los límites de acceso en la aplicación. Las herramientas de borde se dejan pasar abuso específico de WordPress si no las afinas.
Nube o borde, frente a solo plugin
WAF en la nube o en el borde (CDN, WAF del hosting, listas de IP en la nube)
- Corta mucho ruido antes de que PHP despierte
- Necesita el DNS o la integración del hosting bien puestos
- Va muy bien contra ataques de volumen y redes malas conocidas
Firewall de plugin dentro de WordPress
- Se gestiona fácil desde wp-admin
- Sigue gastando recursos del servidor en cada petición que llega a WordPress
- Las reglas útiles y la protección de acceso viven al lado del resto de herramientas
Muchos sitios usan las dos cosas: borde de hosting o CDN, más un plugin que entiende la aplicación. Está bien si las reglas no se pelean.
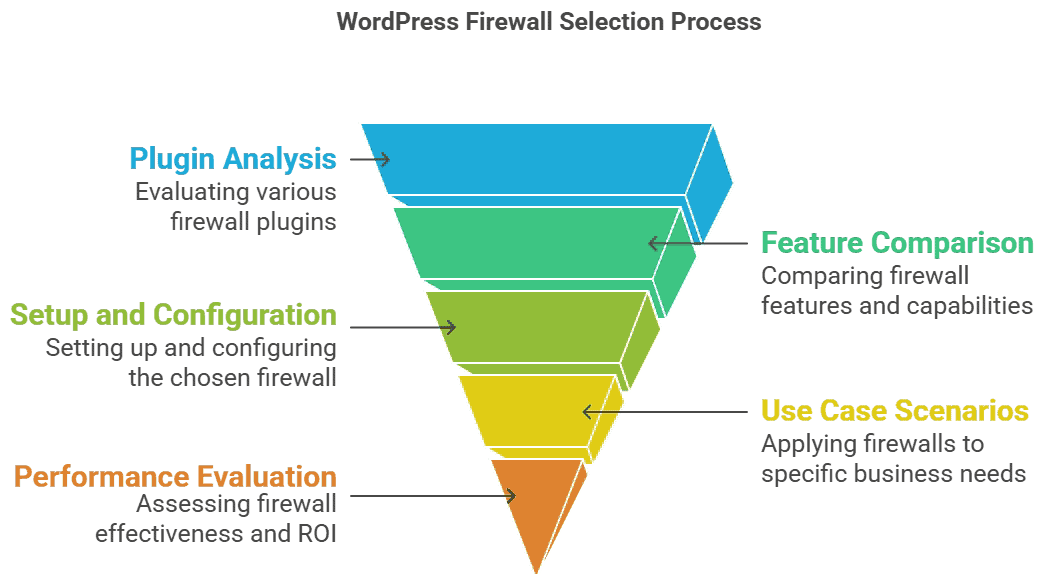
Cómo elegir sin marcadores inventados
Juzga las opciones por esto:
- Falsos positivos: ¿puedes permitir IP, revisar bloqueos y ajustar rápido?
- Abuso del acceso: límites, bloqueos, URL de acceso opcional, 2FA al lado
- Inteligencia de amenazas: listas vivas de IP malas, o solo reglas estáticas
- Controles por país o red: útiles en un negocio regional, peligrosos si se ponen a la ligera
- Rendimiento: un escaneo pesado de cada página en cada petición puede empeorar el TTFB
- Soporte y claridad: cuando un cliente real queda bloqueado, ¿quién ayuda?
Hay productos sólidos en esta categoría además de Security Ninja. Elige un firewall de aplicación principal y reduce al mínimo los stacks de “lo hago todo” que se solapan. La comparación de suites completas, no solo de firewall, sigue en los mejores plugins de seguridad WordPress (en inglés).
Opciones con nombre (solo el trabajo del firewall)
Corto a propósito. Estas notas son del trabajo del firewall, no una review de la suite entera.
Security Ninja Cloud Firewall
Función Pro, con inteligencia viva de IP malas (más de 600 millones), filtrado de peticiones, reglas por país y personalizadas, y Eventos para revisar. Va junto a la protección de acceso y la 2FA en el mismo plugin. Detalle: firewall en la nube.
Firewall de Wordfence
Parte de una suite de seguridad más grande, en el propio sitio. Tiene sentido si ya quieres el modelo de escaneo de Wordfence y te va bien gestionar un stack de endpoint más pesado. Confirma en su web la diferencia de reglas entre Free y Premium.
Más fuerte como plataforma de seguridad externa (a menudo por DNS o proxy). Encaja cuando quieres el WAF y los servicios de limpieza del proveedor más que un juego de herramientas dentro del panel.
Cloudflare o el WAF de borde del hosting
Excelente para volumen y para la capa de redes malas conocidas, antes de PHP. Trátalo como compañero de borde y quédate con un firewall de aplicación para el abuso con forma de WordPress. Normalmente no sustituye la revisión de vulnerabilidades y de malware dentro del panel.
NinjaFirewall (otro producto)
Los resultados de “ninja firewall” suelen referirse a NinjaFirewall, de NinTechNet, no a WP Security Ninja. Otro proveedor, otro producto. Si ese choque de nombres te trajo aquí, lee Security Ninja vs NinjaFirewall (en inglés) y decide si quieres un plugin centrado en el firewall o un stack más amplio, de Free a Pro, con Cloud Firewall.
Security Ninja Cloud Firewall, sin adornos
El firewall en la nube de Security Ninja está hecho para cortar tráfico malo antes de que se convierta en un incidente de WordPress:
- Filtra peticiones maliciosas
- Bloquea desde una lista viva y grande de IP malas conocidas (más de 600 millones en el producto)
- Bloqueo por país y reglas propias de IP o de red
- Trabaja al lado de la protección de acceso (límites de intentos fallidos, acceso renombrado) y de la 2FA opcional
- Los bloqueos aparecen en Eventos para que puedas investigar
Es una función Pro. Free sigue incluyendo pruebas de seguridad, comprobación de vulnerabilidades y lo básico relacionado. Detalle y capturas: la página del firewall en la nube.
En tiendas, junta el firewall con los límites de WooCommerce y la protección contra abuso de cupones. La guía larga de tiendas sigue en seguridad WooCommerce (en inglés).
Hábitos de puesta en marcha que importan más que la marca
- Enciende el firewall y mira Eventos durante un día
- Permite las IP de la oficina o de la VPN antes de la temporada de viajes
- No prohibas “el mundo entero menos un país” salvo que de verdad solo atiendas ese país
- Mantén los plugins actualizados. El firewall no sustituye un parche
- Después de activar reglas por país, prueba el checkout, el acceso y los webhooks (pasarelas de pago, CRM)
Errores habituales
- Activar bloqueos por país sin probar webhooks de pago ni viajes del administrador
- Apilar tres plugins de firewall que se solapan y bloquean dos veces el tráfico legítimo
- Ignorar Eventos hasta que un cliente escribe “no puedo pagar”
- Tratar el clic de activar el firewall como “ya estamos seguros” mientras los plugins siguen desactualizados
El firewall y el resto del stack
Security Ninja Pro junta firewall, escaneo de malware, herramientas de acceso y análisis programados en un plugin, para no andar con cinco aplicaciones a medias. La diferencia entre un firewall de plugin y un WAF en la nube, con más detalle, está en plugin WAF frente a cloud WAF (en inglés). El reparto Free y Pro, incluido el del firewall, está en plugins gratuitos y de pago (en inglés).
Lecturas relacionadas