WordPress-Wartung Checkliste: Sicherheit im Monatsrhythmus
WordPress-Wartung Checkliste für Agenturen und Betreiber: Updates, Malware-Scans, Sicherheitslücken, Login-Hygiene, Backups und klarer Ablauf bei einem Vorfall.
WordPress-Wartung Checkliste für Agenturen und Betreiber: Updates, Malware-Scans, Sicherheitslücken, Login-Hygiene, Backups und klarer Ablauf bei einem Vorfall.
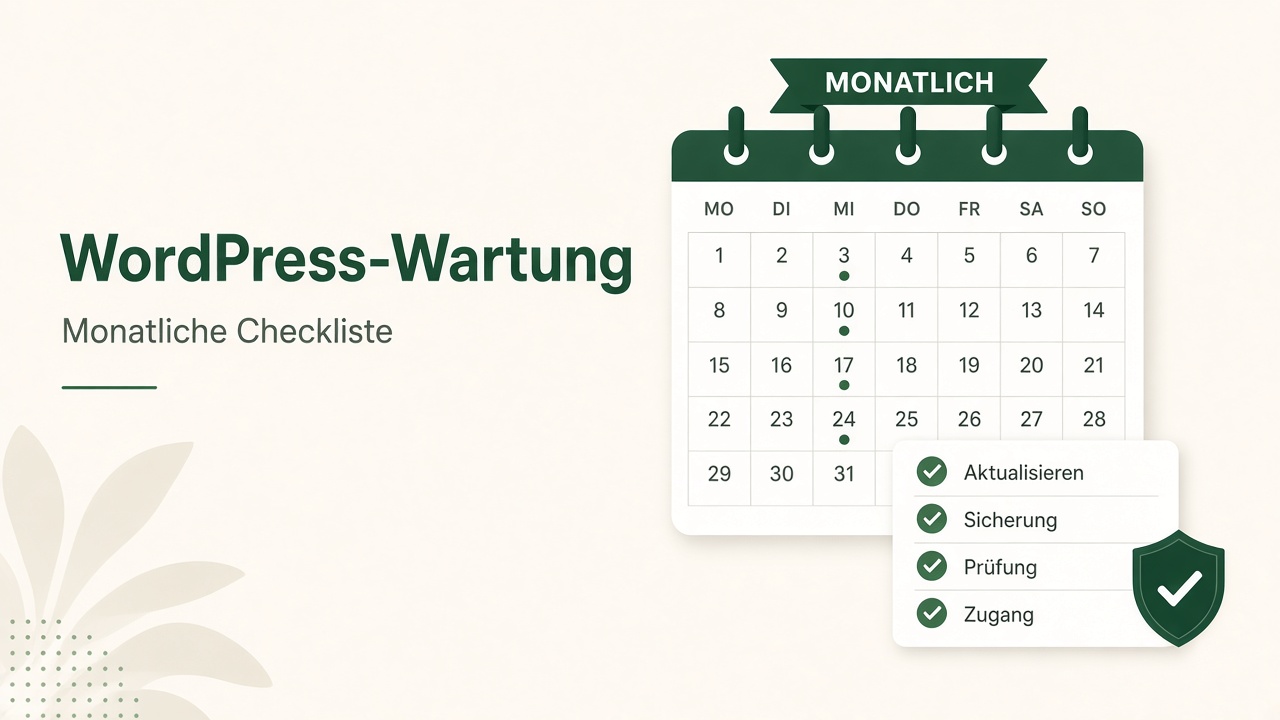
Eine WordPress-Wartung für Sicherheit ist laufende Arbeit mit einem klaren Verantwortlichen: Sie, eine Agentur oder ein Managed Host. Die Checkliste muss Updates, Monitoring, wiederherstellbare Backups und eine klare Antwort abdecken, wer Malware bereinigt, wenn etwas kaputtgeht. „Wir haben ein Sicherheitsplugin installiert“ ist keine Wartung.
Für Agenturen, die das unter eigener Marke verkaufen: Agentur-Pakete und White Label. Für die Plugin-Werkzeuge: Preise.
Die Suche vermischt oft „Sicherheitspläne“ mit Wartung.
Sie können Pro in einer DIY- oder Agentur-Wartung nutzen. Pro allein stellt niemanden für den Kalender ein.
Solide Pläne machen mehr als „manchmal Update klicken“:
Fehlt einer dieser Punkte, haben Sie einen Teilplan, kein Sicherheitsnetz. Werkzeuge wie geplante Scans und der Malware-Scanner zeigen Probleme früh. Jemand muss die Nacharbeit besitzen.
Fragen Sie das vor dem Kauf:
Viele günstige Pakete überwachen und berechnen Notfallpreise für die Bereinigung. Das geht, wenn Preis und SLA ehrlich sind. Es ist eine böse Überraschung, wenn der Shop liegt und Cleanup nie im Scope war.
Namen variieren. Grobe Formen:
Basis: monatliche Updates, monatliche Backups, leichter Malware-Scan. Passt für ruhige Broschüren-Websites.
Standard: häufigere Backups, Performance-Pässe, geplante Sicherheitsreviews, Support zu Geschäftszeiten. Passt für wachsende Unternehmen.
Premium: tägliche Backups, engere Überwachung, Prioritäts-Support, tiefere Performance-Arbeit, Hilfe bei Custom-Fixes. Für Shops und stark frequentierte Sites.
Custom: auf Ihren Stack zugeschnitten (Multisite, WooCommerce, Compliance, eigener Account-Kontakt).
Kaufen Sie die Stufe nach Ausfallkosten, nicht nach Broschüren-Adjektiven.
Wenn Sie WordPress-Wartung als Sicherheitspaket verkaufen, brauchen Sie mehr als eine Checkliste: White Label, klare Cleanup-Klauseln und ein Weg, viele Kundenwebsites zu steuern. Start: Agenturen, White Label, MainWP.
Wenn Sie die Wartung intern behalten, schreiben Sie dieselbe Checkliste und legen Sie sie in den Kalender. Wartung ist ein Prozess, kein Logo.
Nützlich? Teilen Sie den Link.
Updates nach Plan, Überwachung bekannter Sicherheitslücken mit Reaktion, Malware- und Integritätsscans mit Review, Login-Hygiene inklusive 2FA für Administratoren, grundlegende Härtung, getestete Offsite-Backups und ein dokumentierter Vorfallpfad, der sagt, ob Malware-Bereinigung enthalten oder extra ist.
Wartung ist laufende Arbeit mit einem klaren Verantwortlichen (Sie, eine Agentur oder ein Host). Pro-Lizenzen sind Plugin-Lizenzen nach Website-Zahl: Firewall, Malware-Scanner, 2FA, geplante Scans. Pro hilft beim Überwachen und Härten. Es ersetzt keinen menschlichen Wartungskalender und keine Cleanup-SLA.
Nein. Ein Plugin zeigt Probleme. Jemand muss trotzdem aktualisieren, Alerts prüfen, Backups wiederherstellen und reagieren, wenn etwas schiefgeht. „Wir haben ein Sicherheitsplugin installiert“ ist keine WordPress-Wartung.
Schreiben Sie es klar. Enthaltene Bereinigung kostet vorne mehr. Nur-Monitoring-Pakete sollten den Notfallpreis nennen, bevor Sie ihn brauchen. Vage „volle Sicherheit inklusive“ ohne Cleanup-Klausel ist eine häufige Falle.