Plan de copias de WordPress si el sitio se compromete
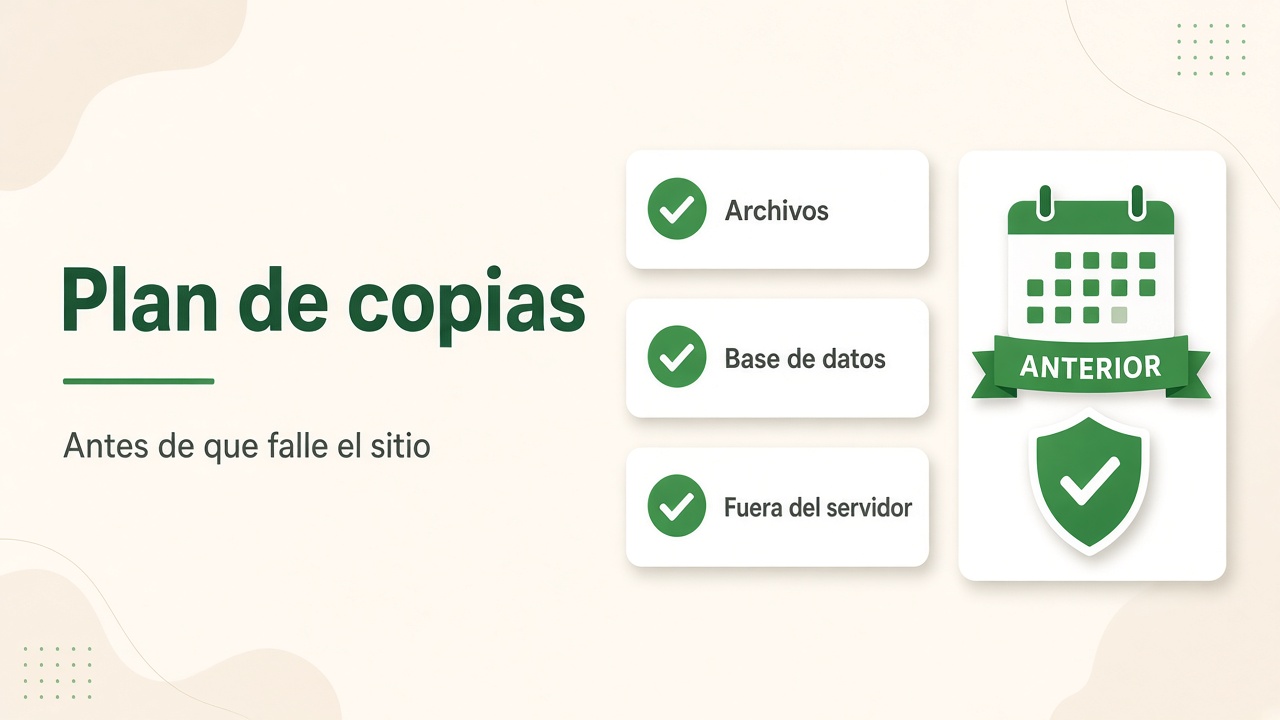
Una copia de seguridad de WordPress solo sirve si puedes restaurarla y si es anterior al hackeo. Qué guardar, dónde, y qué no restaurar.
Una copia de seguridad de WordPress solo sirve si puedes restaurarla y si es anterior al hackeo. Qué guardar, dónde, y qué no restaurar.
La copia de seguridad que cuenta no es la que “el hosting seguro que tiene”. Es la que puedes restaurar, fuera del mismo disco, y de una fecha anterior al problema.
Si el sitio ya está mal, no empieces por borrar. Empieza por saber qué copia está limpia. La primera hora está en WordPress hackeado. Esta página es el plan de antes.
wp-content).Restaurar “la última” es el error habitual. Si la infección empezó el martes y la copia es del jueves, vuelves a publicar el mismo PHP.
Antes de restaurar:
Actualiza WordPress, plugins y temas. Quita lo que no uses. Vuelve a mirar el sitio sin sesión. Si a las pocas horas vuelve el admin o la redirección, la copia no estaba limpia o la puerta sigue abierta.
Ahí el escáner de malware y el escáner del núcleo ayudan a ver qué no cuadra. No sustituyen la copia anterior.
Si te ha servido, compártelo.
Ayuda, si es anterior a la infección y si de verdad puedes restaurarla. Una copia solo en el mismo servidor desaparece con el servidor, o restaura el malware si se hizo después.
Solo si sabes que es anterior al problema. La copia de después de la infección es una foto del hackeo, no una copia sana.
Los dos. Un admin falso y las opciones raras viven en la base de datos. El PHP malo vive en archivos. Restaurar solo uno deja la mitad del problema.
A diario es un punto de partida razonable en un sitio que cambia. Guarda varias fechas, no solo la de anoche, para poder retroceder una semana si el problema llevaba días.