Plugins nulled en WordPress: por qué el Pro gratis sale caro
Un plugin nulled o pirateado suele traer una puerta trasera. Cómo reconocerlo, qué revisar si ya lo instalaste y por qué no sustituye a una licencia.
Un plugin nulled o pirateado suele traer una puerta trasera. Cómo reconocerlo, qué revisar si ya lo instalaste y por qué no sustituye a una licencia.
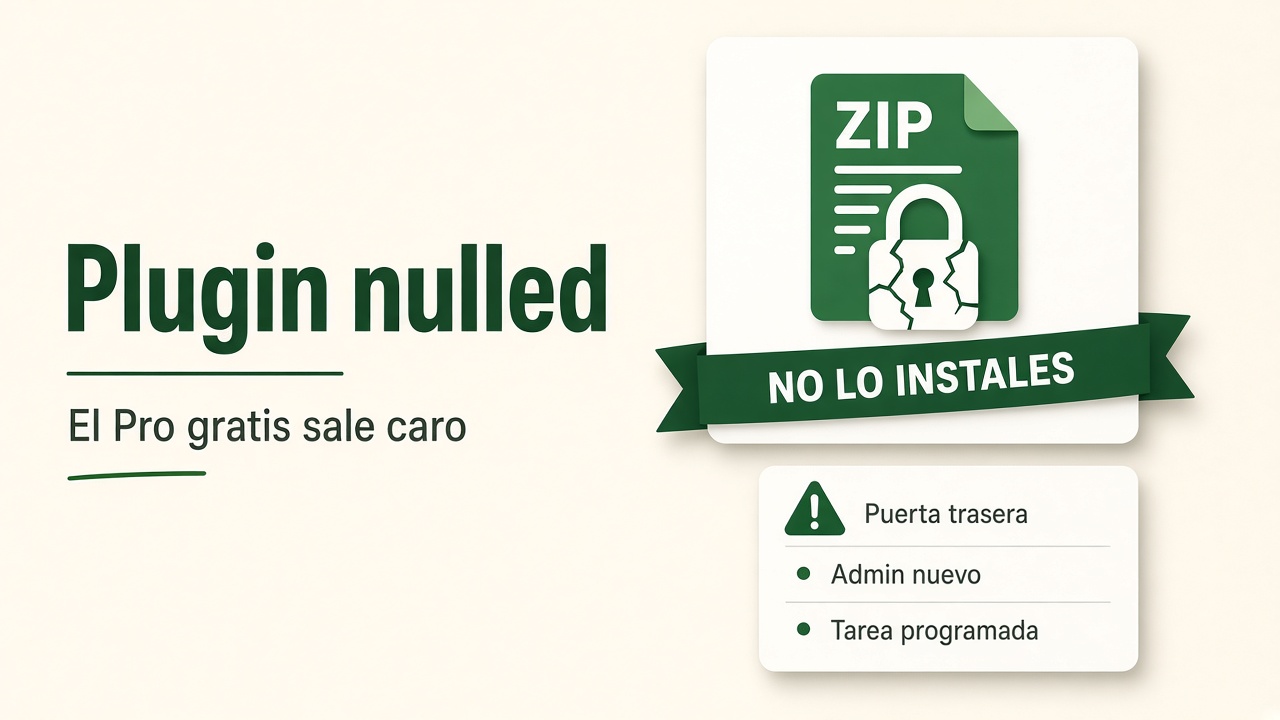
Un plugin nulled promete la versión de pago sin pagar. En la práctica es una copia retocada. Quien la preparó no trabaja para el autor. Trabaja para quedarse dentro de tu WordPress después de que pulses Activar.
La definición corta está en el diccionario: plugin nulled. Aquí va qué hacer si ya lo instalaste, o si un cliente te lo pasó en un zip.
El parche de licencia es la excusa. El extra suele ser uno de estos:
uploads o en un must-use que no instalasteNo hace falta que el sitio “se vea hackeado” el mismo día. Algunos esperan, o solo golpean a visitantes sin sesión. Las señales están en cómo saber si WordPress está hackeado.
Casi nunca es un exploit sofisticado. Alguien descarga un zip de un foro, un grupo o un “club GPL”, lo sube en Plugins → Añadir, y el código ya está dentro con permisos de administrador.
También pasa en entregas de agencia: el proyecto se quedó sin presupuesto y el zip “ya lo teníamos”. El sitio del cliente hereda la puerta.
No borres carpetas a ciegas. Anota y luego limpia.
wp-content/mu-plugins/) y tareas programadas.wp-config.php.Quitar el plugin pirata no cierra la puerta si dejó un admin o un cron. Cuando el caso ya es una infección, el orden está en recuperar y desinfectar.
Si gestionas sitios de cliente, escríbelo en el acuerdo: nada de zips nulled. Es más barato que una limpieza.
Un firewall puede frenar tráfico malo que llega después. No deshace un archivo que tú subiste como administrador. Primero quitas la copia pirata y lo que dejó. Luego tiene sentido proteger el acceso y volver a escanear.
Si te ha servido, compártelo.
Es una copia no autorizada de un plugin de pago, normalmente retocada para saltarse la licencia. Esa copia es la que suele llevar el código extra: una puerta trasera, spam o un cron que vuelve a infectar el sitio.
Si no lo bajaste del autor o de WordPress.org, trátalo como nulled. El texto de la licencia no convierte un zip desconocido en una copia limpia.
No siempre. Revisa usuarios admin, tareas programadas, must-use plugins y PHP dentro de uploads. Si el sitio ya redirige o reaparece un admin, sigue la guía de limpieza.
El escáner de malware y el del núcleo marcan archivos y cambios que no cuadran. No hay un interruptor que diga 'este zip era pirata' con certeza. La señal más clara sigue siendo de dónde lo instalaste.