Ein Firewall-Plugin für WordPress ist ein HTTP-Filter, der auf Ihre Website zielt. Er soll die schlimmsten Anfragen und bekannte schlechte Quellen abfangen, bevor sie ein WordPress-Problem werden. Wählen Sie eines, das zu Ihrem Hosting passt und zu der Menge an Fehlalarmen, die Sie aushalten können.
Wir machen Security Ninja. Cloud Firewall ist die Pro-Firewall dieses Stacks. Wenn die Suche Sie über “ninja firewall” hergebracht hat, denken Sie vielleicht auch an ein anderes Produkt namens NinjaFirewall. Das ist nicht dasselbe. Die Namensüberschneidung ist erklärt in Security Ninja und NinjaFirewall (auf Englisch).
Was ein Firewall-Plugin für WordPress tut
Die meisten Firewalls, als Plugin oder in der Cloud, versuchen:
- Bekannte bösartige IP-Adressen und Botnets zu blockieren
- Anfragen mit Exploit-Form zu filtern (Sonden im Stil von SQLi oder XSS, schlechte User Agents, seltsame Query Strings)
- Brute-Force-Missbrauch am Login zu bremsen oder zu stoppen
- Länder oder IP-Bereiche einzuschränken, wenn Sie das einstellen
- Zu protokollieren, was blockiert wurde, damit Sie Fehlalarme nachjustieren können
Was sie allein nicht tut:
- Ihre angreifbaren Plugins patchen
- Sicherungen ersetzen
- Null Malware garantieren, wenn jemand schon Administratorzugang hat
- Zahlungs- oder PCI-Kontrollen eines Shops ersetzen
Der Stack, der hilft, ist Firewall plus Updates plus starker Login plus Scan.
WAF und Netzwerk-Firewall sind nicht dieselbe Aufgabe
Eine Netzwerk-Firewall kümmert sich vor allem um Ports, IP-Adressen und Protokolle. Sie hält Ports zu, die Sie nicht wollen. Sie versteht keine WordPress-Login-Formulare, keine Plugin-Endpunkte und keine Query Strings mit SQL-Form.
Die Firewall eines Windows-Desktops (Defender, TinyWall und Ähnliches) schützt Programme auf Ihrem PC. Sie sitzt nicht vor wp-login.php auf einem entfernten Server. Wenn ein alter Link Sie aus einer Übersicht zu Laptop-Firewalls hergebracht hat: diese Seite ist die WordPress-Aufgabe.
Eine Web Application Firewall (WAF) ist näher am HTTP. Sie sieht URLs, Header, Cookies und Anfragekörper nach Mustern bekannter Webangriffe und oft nach bekannten schlechten Quellen. Deshalb sprechen WordPress-Betreiber von WAF und Firewall-Plugins, nicht nur von einem Portfilter.
Oft wollen Sie beide Schichten: den Rand von Hosting oder CDN für Volumen und bekannte schlechte Netze, und eine Firewall, die WordPress versteht, für Login-Missbrauch und Sonden mit WordPress-Form. Keine ersetzt das Patchen.
DDoS und Brute Force
- Brute Force und Credential Stuffing gegen
wp-login.php sind Aufgabe der Firewall und des Login-Schutzes: Limits, vorübergehende Sperren, optionale Login-URL und 2FA.
- Ein großer volumetrischer DDoS ist meist Sache des Hostings oder der CDN. Ein WordPress-Plugin schluckt Gigabit an Müllverkehr nicht allein.
- Fluten auf der Anwendungsschicht (teure PHP-Anfragen, Hämmern auf den Checkout) liegen dazwischen: die WAF am Rand, die Plugin-Regeln und die eigenen Limits des Shops helfen.
Wenn Ihr Hosting schon eine starke WAF am Rand hat, behalten Sie die Login-Limits in der Anwendung. Werkzeuge am Rand lassen WordPress-spezifischen Missbrauch durch, wenn Sie sie nicht nachjustieren.
Cloud oder Rand, gegenüber nur Plugin
WAF in der Cloud oder am Rand (CDN, WAF des Hostings, IP-Listen in der Cloud)
- Schneidet viel Rauschen ab, bevor PHP aufwacht
- Braucht DNS oder die Hosting-Anbindung richtig gesetzt
- Hilft stark gegen Volumenangriffe und bekannte schlechte Netze
Plugin-Firewall in WordPress
- Lässt sich leicht aus wp-admin verwalten
- Verbraucht weiter Serverressourcen für jede Anfrage, die WordPress erreicht
- Nützliche Regeln und der Login-Schutz liegen neben den übrigen Werkzeugen
Viele Websites nutzen beides: Rand von Hosting oder CDN plus ein Plugin, das die Anwendung versteht. Das passt, wenn die Regeln sich nicht streiten.
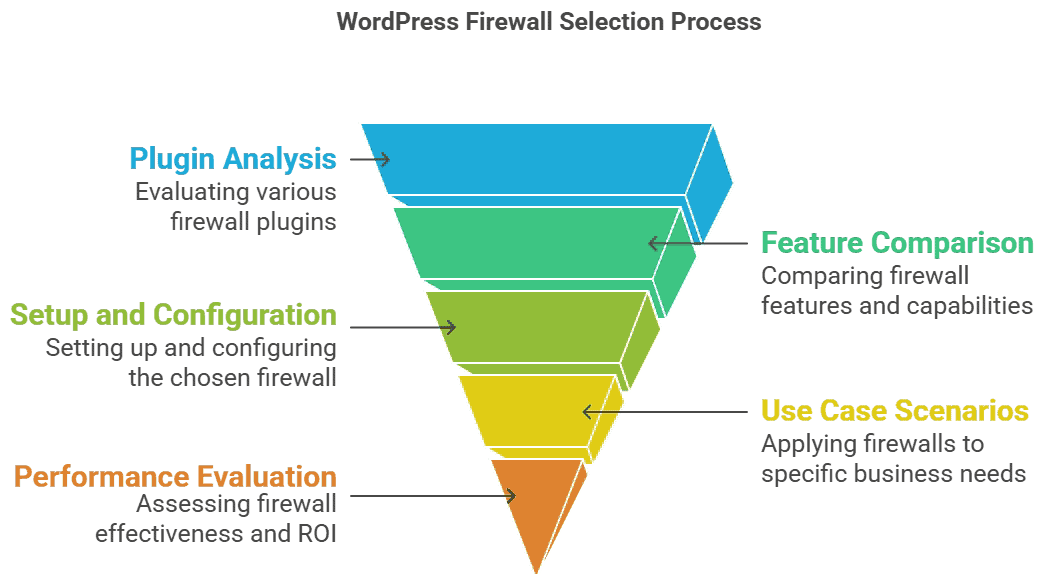
Wählen ohne erfundene Punktzahlen
Beurteilen Sie die Optionen danach:
- Fehlalarme: Können Sie IP-Adressen erlauben, Sperren prüfen und schnell nachjustieren?
- Login-Missbrauch: Limits, Sperren, optionale Login-URL, 2FA daneben
- Bedrohungsdaten: lebende Listen schlechter IP-Adressen, oder nur statische Regeln
- Steuerung nach Land oder Netz: nützlich für ein regionales Geschäft, riskant bei leichtfertigem Einsatz
- Leistung: ein schwerer Scan jeder Seite bei jeder Anfrage kann die TTFB verschlechtern
- Support und Klarheit: Wenn ein echter Kunde blockiert wird, wer hilft?
In dieser Kategorie gibt es solide Produkte neben Security Ninja. Wählen Sie eine Haupt-Anwendungsfirewall und halten Sie überlappende “alles in einem”-Stacks klein. Der Vergleich vollständiger Suiten, nicht nur der Firewall, steht in WordPress-Sicherheitsplugins (auf Englisch).
Genannte Optionen (nur die Firewall-Aufgabe)
Absichtlich kurz. Diese Notizen gelten für die Firewall-Arbeit, nicht als Review der ganzen Suite.
Security Ninja Cloud Firewall
Pro-Funktion, mit lebender Intelligenz zu schlechten IP-Adressen (über 600 Millionen), Anfragefilter, Länderregeln und eigenen Regeln, und Ereignisse zum Prüfen. Sie liegt neben Login-Schutz und 2FA im selben Plugin. Details: Cloud Firewall.
Wordfence-Firewall
Teil einer größeren Sicherheits-Suite, auf der Website selbst. Sinnvoll, wenn Sie das Scan-Modell von Wordfence schon wollen und einen schwereren Endpoint-Stack verwalten können. Bestätigen Sie auf deren Website den Unterschied der Regeln zwischen Free und Premium.
Stärker als externe Sicherheitsplattform (oft über DNS oder Proxy). Passt, wenn Sie die WAF und die Bereinigungsdienste des Anbieters wollen, mehr als ein Werkzeugkasten im Panel.
Cloudflare oder die WAF am Rand des Hostings
Stark für Volumen und für die Schicht bekannter schlechter Netze, vor PHP. Behandeln Sie sie als Begleiter am Rand und behalten Sie eine Anwendungsfirewall für Missbrauch mit WordPress-Form. Sie ersetzt in der Regel nicht die Prüfung auf Sicherheitslücken und Malware im Panel.
NinjaFirewall (ein anderes Produkt)
Treffer zu “ninja firewall” meinen oft NinjaFirewall von NinTechNet, nicht WP Security Ninja. Anderer Anbieter, anderes Produkt. Wenn dieser Namenskonflikt Sie hergebracht hat, lesen Sie Security Ninja und NinjaFirewall (auf Englisch) und entscheiden Sie, ob Sie ein Plugin mit Fokus auf die Firewall wollen oder einen breiteren Stack von Free bis Pro mit Cloud Firewall.
Security Ninja Cloud Firewall, ohne Schmuck
Die Cloud Firewall von Security Ninja ist dafür gebaut, schlechten Verkehr abzuschneiden, bevor er ein WordPress-Vorfall wird:
- Filtert bösartige Anfragen
- Blockiert aus einer großen, lebenden Liste bekannter schlechter IP-Adressen (über 600 Millionen im Produkt)
- Sperre nach Land und eigene Regeln für IP oder Netz
- Arbeitet neben dem Login-Schutz (Limits für fehlgeschlagene Versuche, umbenannter Login) und der optionalen 2FA
- Sperren erscheinen unter Ereignisse, damit Sie nachsehen können
Das ist eine Pro-Funktion. Free enthält weiterhin Sicherheitstests, die Prüfung auf Sicherheitslücken und die zugehörigen Grundlagen. Details und Screenshots: die Seite zur Cloud Firewall.
In Shops kombinieren Sie die Firewall mit den WooCommerce-Limits und dem Schutz gegen Coupon-Missbrauch. Die lange Shop-Anleitung steht in WooCommerce-Sicherheit (auf Englisch).
Gewohnheiten beim Start, die mehr zählen als die Marke
- Schalten Sie die Firewall ein und sehen Sie einen Tag lang die Ereignisse an
- Erlauben Sie die IP-Adressen von Büro oder VPN vor der Reisesaison
- Sperren Sie nicht “die ganze Welt außer einem Land”, außer Sie bedienen wirklich nur dieses Land
- Halten Sie Plugins aktuell. Die Firewall ersetzt keinen Patch
- Testen Sie nach Länderregeln Checkout, Login und Webhooks (Zahlungsanbieter, CRM)
Häufige Fehler
- Ländersperren einschalten, ohne Zahlungs-Webhooks und Reisen des Administrators zu testen
- Drei überlappende Firewall-Plugins stapeln, die legitimen Verkehr doppelt blockieren
- Ereignisse ignorieren, bis ein Kunde schreibt “ich kann nicht bezahlen”
- Den Klick zum Aktivieren der Firewall als “wir sind sicher” behandeln, während Plugins veraltet bleiben
Die Firewall und der Rest des Stacks
Security Ninja Pro bündelt Firewall, Malware-Scan, Login-Werkzeuge und geplante Scans in einem Plugin, damit Sie nicht mit fünf halben Anwendungen arbeiten. Der Unterschied zwischen Plugin-Firewall und Cloud-WAF steht ausführlicher in Plugin-WAF und Cloud-WAF (auf Englisch). Die Aufteilung Free und Pro, auch bei der Firewall, steht in kostenlose und kostenpflichtige Plugins (auf Englisch).
Weiterlesen