Inicio de sesión y acceso
Protege wp-login, frena la fuerza bruta y endurece el acceso de administrador.
13 artículos · en inglés
Las páginas de inicio de sesión de WordPress se sondean sin parar. Los bots prueban nombres de usuario comunes y listas de contraseñas contra `/wp-login.php`, credenciales recicladas de otras filtraciones y cualquier cuenta con más privilegios de los que necesita. No hace falta ser una marca famosa. Es ruido de fondo en casi cualquier sitio WordPress público.
Una buena seguridad de acceso es trabajo aburrido bien hecho: contraseñas fuertes y únicas, menos cuentas de administrador, autenticación de dos factores (2FA) para quien puede cambiar el sitio, y límites a cuántos intentos fallidos recibe una IP. Renombrar la URL de acceso no detiene a un atacante decidido, pero sí corta mucho del adivinaje automatizado.
En Security Ninja Pro, la protección de acceso cubre límites de intentos fallidos y una URL de acceso personalizada, y la autenticación de dos factores añade un segundo paso para los roles que importan. El firewall en la nube también puede aplicar reglas por país a los formularios de acceso cuando lo configuras así.
Artículos en Inicio de sesión y acceso
13 artículos en inglés, los más recientes primero.
- How to enable 2FA on WordPress Enable two-factor authentication on WordPress: authenticator app or email codes, which roles must enroll, grace period, and how to recover a lost phone.
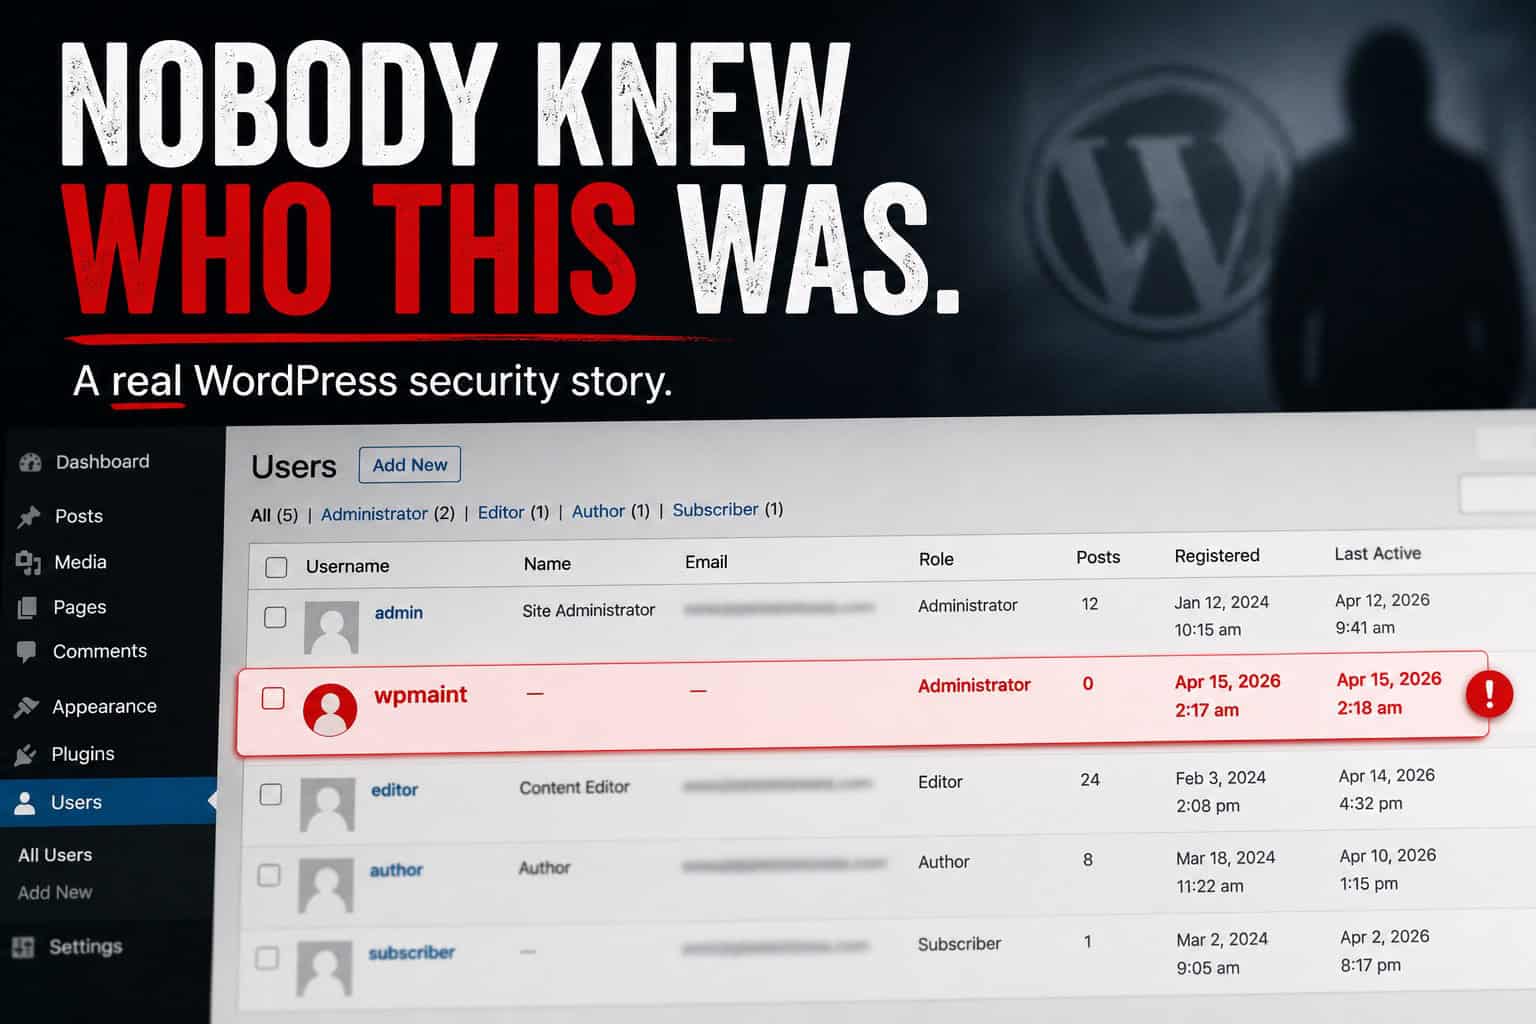
- An unknown WordPress admin: the calm response that keeps the incident short A client spotted an unrecognized administrator named wpmaint. How we contained access, checked plugins and themes, and left the site more disciplined than before.
- WordPress Login Security Guide 2026 How to secure a WordPress login page: strong passwords, 2FA, failed-login limits, fewer admins, optional login URL rename, and monitoring that catches bots early.
- WooCommerce Protected Categories: password and role gates Set up WooCommerce Protected Categories (Barn2) with passwords, roles, or users. Test add to cart, cache pitfalls, and store hardening that still matters.
- Password Management Tips for WordPress Sites Numbered password practices for WordPress: unique passwords, managers, team sharing, 2FA, recovery codes, and audits without duplicating the full login guide.
- Phishing threats on WordPress: email scams vs a compromised site How WordPress phishing shows up as fake emails versus malware on your site, how to spot both, clean up safely, and harden logins with MFA.
- WordPress user roles explained: access, permissions, and safer assignments What each WordPress user role can do, how capabilities work, and how to assign the least access that still gets the job done.
- Access control in database security How database access control works: least privilege, discretionary vs mandatory models, flow and inference controls, and why it matters for WordPress data.
- Password protect a WordPress site, page, or category Password protect an entire WordPress site, a single page without a plugin, or a category. Soft gates for staging and previews, not a substitute for login security.
- Phishing guide: spot fake emails before they cost you How phishing works, how to spot fake emails and links, and simple habits that keep WordPress logins and business accounts safer.
- WordPress Admin Passwords: Stop Using Weak Ones Why weak WordPress admin passwords still get sites owned, bad-password patterns since 2012, passkeys, application passwords, breach response, and 2FA.
- Emergency WordPress admin recovery with a one-time URL hook Authorized emergency recovery when you have file access but no admin login: a temporary one-time URL hook, then remove the code immediately. Plus how to spot Indoxploit-style and odd-asset backdoors.
- Create a WordPress admin user via FTP when you are locked out Recover a locked WordPress site by temporarily adding a known-safe admin account through FTP or file manager, then remove the code immediately.

Si el equipo o los clientes comparten contraseñas, o siguen activas cuentas de freelancers antiguos, arréglalo antes de apilar más plugins. El control de acceso es tanto de personas y roles como de límites de intentos.
Después de endurecer el inicio de sesión, revisa quién puede instalar plugins y editar archivos. Luego vigila el registro de eventos para que los fallos repetidos y los bloqueos se vean, no se queden en silencio.
¿Quieres el camino del producto? Empieza con protección de acceso y 2FA, o lee primero la guía completa de seguridad de acceso (EN).
