Mantén bajo control los archivos del núcleo de WordPress
Supervisa los archivos del núcleo desde Security Ninja → Escáner del núcleo. El escáner compara los archivos bajo wp-admin, wp-includes y la raíz de WordPress con los checksums oficiales de wordpress.org para tu versión e idioma instalados.
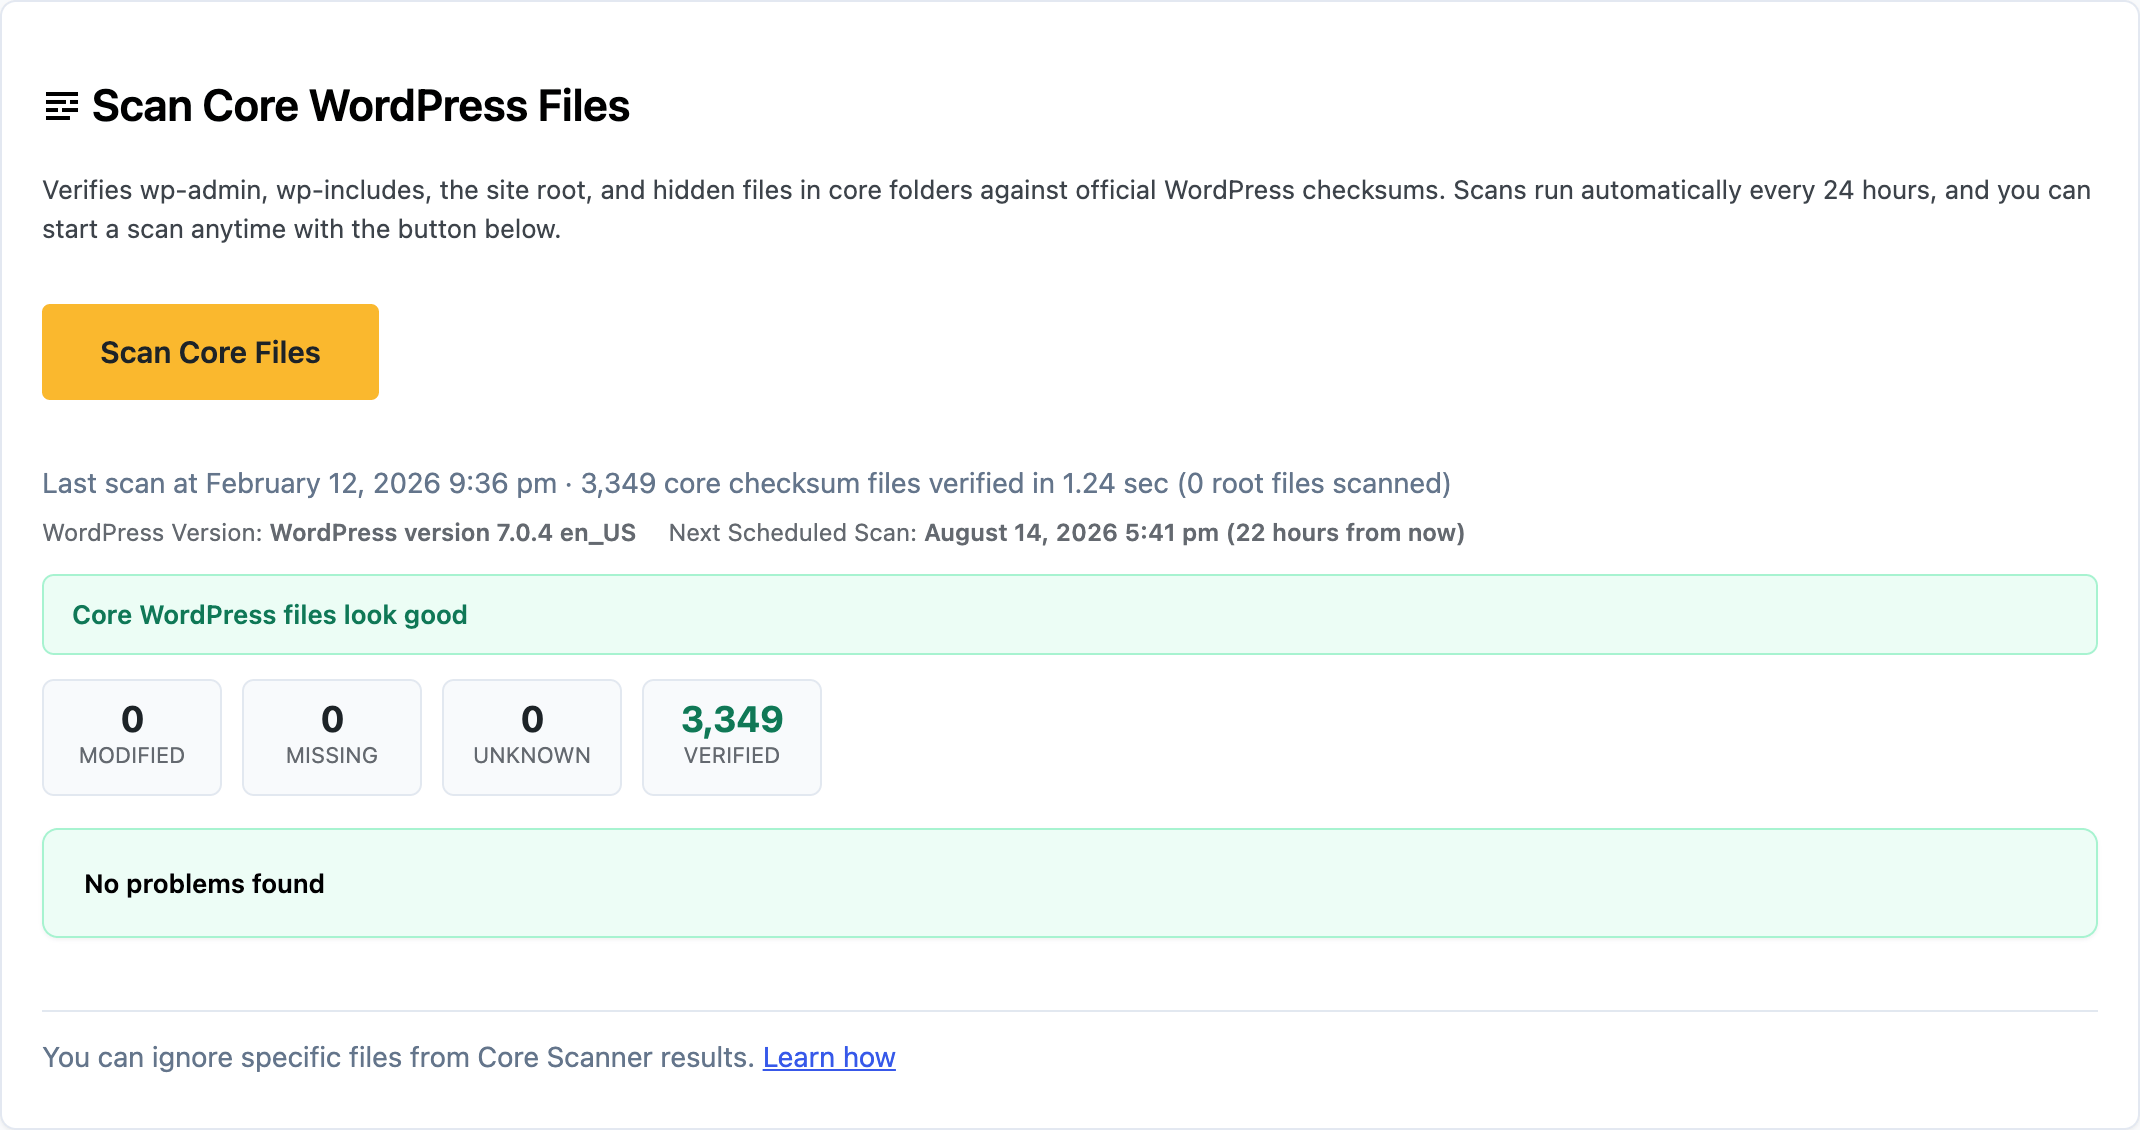
Algunas capturas todavía muestran la interfaz en inglés. Los pasos usan las etiquetas en español del plugin.
Los resultados se actualizan en la misma página tras un análisis (sin recarga completa). Cada hallazgo muestra un nivel de gravedad y una orientación breve:
- Crítico (por ejemplo
phpinfoo archivos evidentes de herramientas de desarrollo en rutas del núcleo) - Advertencia (la mayoría de archivos desconocidos o modificados)
- Aviso (elementos de menor riesgo, como algunos metadatos del sistema operativo que se excluyen de los conteos)
La insignia de la pestaña cuenta hallazgos críticos y de advertencia, no todos los avisos.
Qué comprueba el escáner
- Archivos del núcleo modificados respecto a los checksums de wordpress.org
- Archivos del núcleo esperados ausentes (con excepciones para archivos que WordPress permite quitar)
- Archivos desconocidos en directorios del núcleo, incluidos archivos inesperados en la raíz de WordPress y dotfiles ocultos bajo
wp-adminywp-includes
Acciones sobre los hallazgos
Desde la tabla de resultados puedes:
- Ver archivo o Ver diferencias (diff) en el visor de archivos
- Restaurar archivos del núcleo alterados desde wordpress.org
- Eliminar archivos desconocidos sospechosos cuando estés seguro de que no deberían estar
- Ignorar falsos positivos recurrentes (cómo ignorar archivos)
Archivos que está bien modificar u omitir
Algunos archivos se espera que diferan o falten:
wp-config.phpes único por sitio- WordPress anota pero no alerta por archivos ausentes como
readme.html,license.txto ayudas de instalación en algunos entornos - Metadatos del sistema como
.DS_Storese excluyen de los resultados
No todo cambio es malicioso. Si no modificaste tú los archivos del núcleo, investiga antes de ignorar un hallazgo.
La comunidad de WordPress recomienda no editar los archivos del núcleo directamente. Prefiere plugins o temas para el comportamiento personalizado.
