En Pro, el Asistente de instalación puede aplicar un conjunto recomendado de Correcciones en un solo paso. Puedes cambiar cualquiera de estas opciones más tarde en Security Ninja → Correcciones.
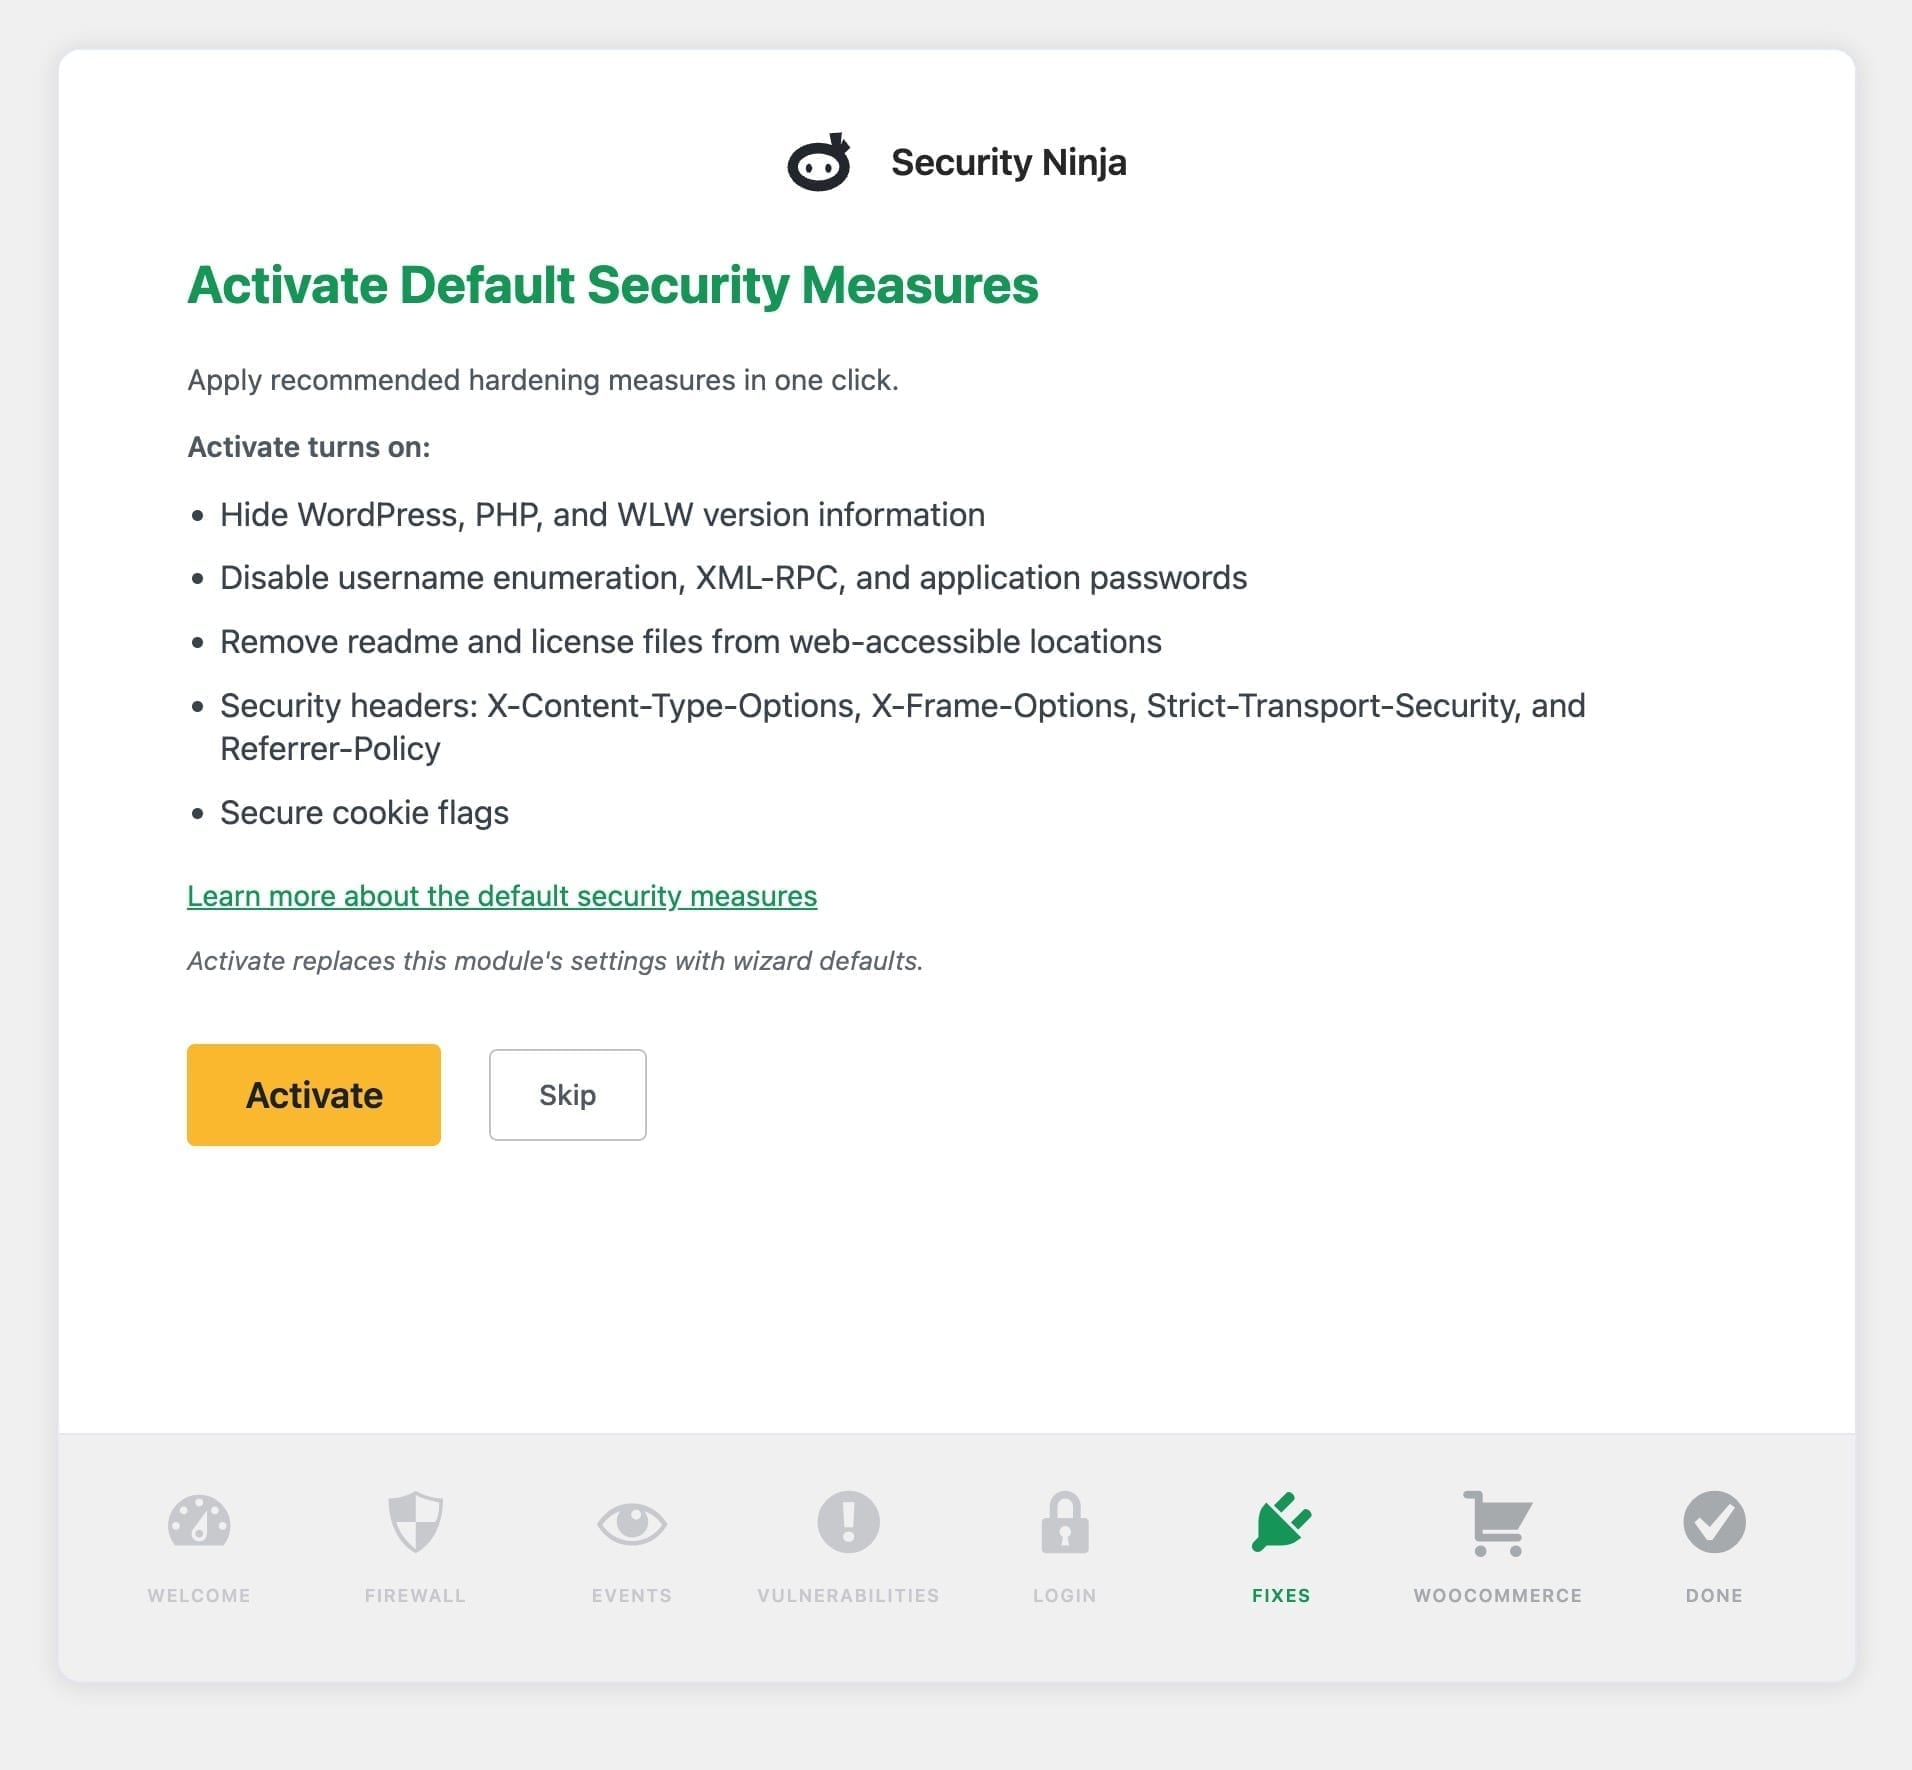
Qué activa Activar
- Ocultar etiqueta Generator de WordPress
- Quita la versión de WordPress del HTML para que los atacantes no puedan apuntar tan fácilmente a una versión conocida.
- Ocultar etiqueta de Windows Live Writer
- Elimina una metaetiqueta sin uso del head del HTML.
- Ocultar la versión de PHP en las cabeceras (quita X-Powered-By)
- Evita que el servidor anuncie la versión de PHP en las cabeceras HTTP cuando el plugin puede controlar esa salida.
- Ocultar WP Debug
- Desactiva la salida de depuración que puede filtrar detalles del sitio a los visitantes.
- Desactivar enumeración de nombres de usuario
- Bloquea trucos habituales que revelan nombres de usuario válidos.
- Desactivar XML-RPC
- Apaga XML-RPC, un objetivo frecuente de fuerza bruta y abuso si no lo necesitas.
- Desactivar contraseñas de aplicación
- Desactiva las contraseñas de aplicación de WordPress como método alternativo de inicio de sesión.
- Eliminar archivos innecesarios
- Elimina archivos readme y de licencia sobrantes de ubicaciones web accesibles de plugins y temas cuando la corrección puede hacerlo con seguridad.
- Activar cookies seguras
- Marca las cookies como seguras para que solo se envíen por HTTPS.
- Activar cabeceras de seguridad predeterminadas
- Añade X-Content-Type-Options, X-Frame-Options, Strict-Transport-Security y Referrer-Policy con valores sensatos.
Estas opciones son Correcciones Pro. Los usuarios de la versión gratuita terminan el asistente sin este paso. Revisa la lista después de Activar si tu sitio necesita XML-RPC, contraseñas de aplicación u otros valores de cabecera.
