WordPress puede exponer nombres de usuario de dos formas habituales:
- Escaneos
?author=Nque redirigen a/author/username/cuando el ID existe. - Peticiones REST anónimas a
/wp-json/wp/v2/users(o?rest_route=/wp/v2/users) que listan usuarios sin iniciar sesión.
Los atacantes usan esas rutas para recopilar nombres de usuario válidos antes de adivinar contraseñas. Desactivar la enumeración de usuarios lo dificulta.
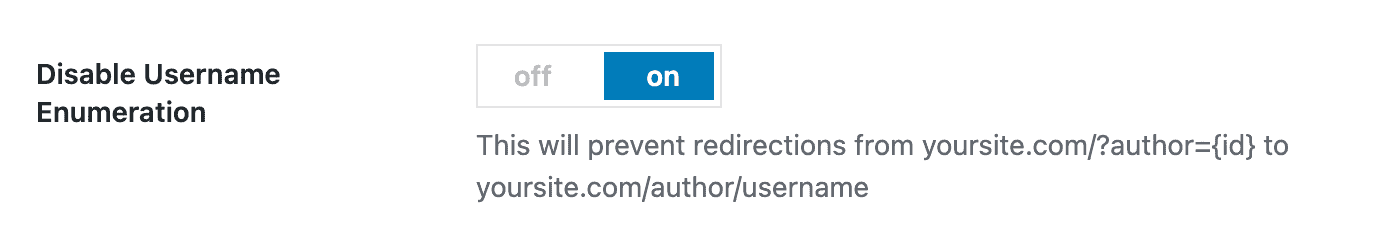
Activar en Security Ninja
- Ve a Security Ninja → Correcciones.
- Activa Desactivar enumeración de usuarios.
- Guarda.
Esta corrección (Pro) hace lo siguiente:
- Bloquea intentos clásicos de enumeración
?author=N. Coincide solo con el parámetro de consultaauthor=de WordPress, no con parámetros no relacionados comobook_author=. - Omite el bloqueo para usuarios con sesión iniciada para que los flujos normales de administración sigan funcionando.
- Elimina el acceso anónimo al endpoint REST de usuarios (
/wp-json/wp/v2/usersy la forma?rest_route=). - Filtra datos de autor en oEmbed cuando aplica.
Las pruebas de seguridad incluyen una comprobación del listado REST de usuarios en esa ruta.
Endurecimiento opcional a nivel de servidor
También puedes bloquear sondeos de archivos de autor en .htaccess si prefieres una regla del servidor:
# Block access to author scans
RewriteEngine On
RewriteCond %{QUERY_STRING} ^author=([0-9]*) [NC]
RewriteRule ^ - [F,L]
La corrección de Security Ninja suele bastar por sí sola. Usa reglas del servidor solo si necesitas una capa extra.
Prácticas relacionadas
- Evita nombres de usuario predecibles como
admin. - Usa protección del formulario de inicio de sesión y 2FA en sitios Pro.
- Ejecuta Pruebas de seguridad tras activar la corrección para confirmar que la comprobación REST pasa.
